Awareness & Social Engineering
Deepfake-Anrufe im Unternehmen erkennen und abwehren
Deepfake-Anrufe im Unternehmen erkennen: So schützt du Zahlungsfreigaben, IT-Support und vertrauliche Daten vor KI-Betrug.
 KI-generiert
Das Telefon klingelt kurz vor Feierabend. Auf dem Display steht der Name deiner Geschäftsführerin. Ihre Stimme klingt vertraut, sie wirkt angespannt und verlangt eine sofortige Zahlungsfreigabe für ein vertrauliches Projekt. Im Videoanruf siehst du ihr Gesicht, ihre Mimik passt zu den Worten. Trotzdem sollte jetzt nicht Schnelligkeit entscheiden, sondern ein fester Prüfprozess. KI-generierte Stimmen und manipulierte Videos können heute genau solche Situationen glaubwürdig nachstellen.
Deepfake-Anrufe sind kein reines Technikproblem. Angreifer nutzen sie vor allem, um etablierte Abläufe unter Druck zu setzen: Zahlungsfreigaben, Passwort-Resets, MFA-Zurücksetzungen, Änderungen von Bankverbindungen oder die Herausgabe interner Informationen. Die wirksamste Abwehr besteht deshalb aus klaren Regeln, unabhängigen Rückrufen und Teams, die auch unter Zeitdruck handlungsfähig bleiben.
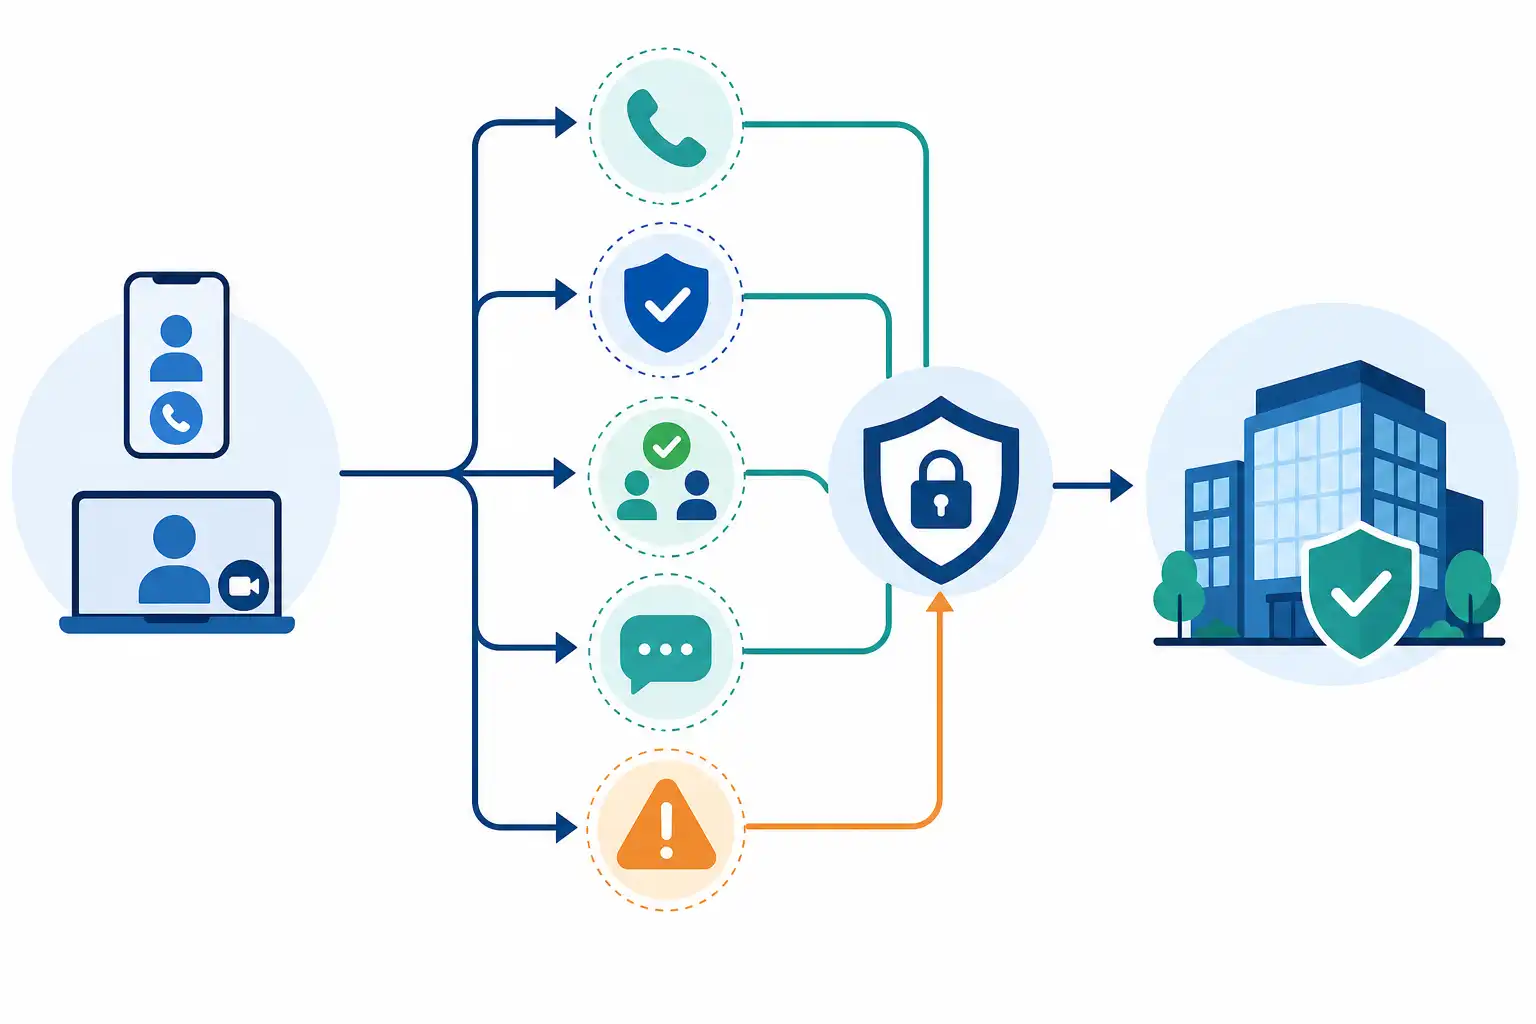
Infografik zu Deepfake-Anrufe im Unternehmen erkennen und abwehren (KI-generiert).
Was Deepfake-Anrufe so gefährlich macht
Beim klassischen CEO-Fraud geben sich Kriminelle als Führungskraft aus und verlangen eine dringende Überweisung oder vertrauliche Unterlagen. Früher kamen dafür häufig gefälschte E-Mails zum Einsatz. Deepfakes erweitern den Betrug um Stimme, Bild und scheinbare persönliche Nähe.
Angreifer benötigen nicht zwingend perfekte Medienfälschungen. Oft reicht eine kurze, überzeugend wirkende Stimmprobe aus öffentlichen Vorträgen, Podcasts, Videos oder Sprachnachrichten. In einem stressigen Moment achten viele Menschen stärker auf den Inhalt und die vermeintliche Autorität als auf kleine Unstimmigkeiten.
Besonders riskant sind Situationen, in denen der Anrufer:
- Vertraulichkeit verlangt und Kolleginnen oder Kollegen ausdrücklich ausschließen möchte
- Zeitdruck erzeugt, etwa mit angeblichen Fristen, Vertragsabschlüssen oder Sicherheitsvorfällen
- von bekannten Regeln abweicht, etwa eine Zahlung ohne vorhandenen Freigabeweg fordert
- einen Kanalwechsel verlangt, zum Beispiel von E-Mail in einen Messenger oder in einen privaten Videoanruf
- administrative Ausnahmen fordert, etwa ein neues MFA-Verfahren oder die Herausgabe eines Einmalcodes
Ein Deepfake muss nicht makellos sein, um erfolgreich zu sein. Wenn Prozess und Teamverhalten schwach sind, genügt oft ein plausibler Vorwand.
Stimme und Video sind kein Identitätsnachweis
Viele Teams versuchen, Deepfakes an technischen Merkmalen zu erkennen. Unnatürliche Betonung, verzögerte Lippenbewegungen, seltsame Übergänge im Bild oder undeutliche Hintergrundgeräusche können Hinweise sein. Sie sind aber keine verlässliche Grundlage für eine Freigabeentscheidung.
Die Qualität generierter Stimmen und Videos entwickelt sich laufend weiter. Zudem können auch echte Anrufe technische Störungen, schlechte Beleuchtung oder Verzögerungen enthalten. Wer ausschließlich auf Bauchgefühl, Stimme oder Kamera setzt, kann sowohl echte als auch manipulierte Gespräche falsch einschätzen.
Die zentrale Regel lautet daher: Bei sicherheitskritischen oder finanziellen Vorgängen bestätigst du Identität und Auftrag immer unabhängig vom laufenden Gespräch.
Das bedeutet beispielsweise:
- Du legst auf und rufst über eine bekannte, intern gepflegte Nummer zurück.
- Du nutzt einen bereits etablierten Unternehmenskanal, etwa den Firmenchat mit verifizierter Anmeldung.
- Du holst die erforderliche zweite Freigabe ein, auch wenn der Anrufer dagegen argumentiert.
- Du prüfst den Auftrag in dem System, in dem er normalerweise dokumentiert wird.
- Du verwendest keine Telefonnummer, Links oder Kontaktdaten, die der Anrufer selbst nennt.
„Ich sehe die Person doch im Video“ ist keine ausreichende Begründung, um einen Prozess zu umgehen.
Verifikationsregeln für kritische Anrufe festlegen
Damit Mitarbeitende in einer Drucksituation nicht improvisieren müssen, braucht dein Unternehmen kurze und eindeutige Regeln. Sie müssen für Führungskräfte, Finanzteam, Assistenz, Einkauf, IT-Support und Helpdesk gleichermaßen gelten.
Die Rückrufregel
Bei Zahlungsanweisungen, Änderungen von Kontodaten, Zugangsdaten, MFA-Resets oder vertraulichen Datenauskünften wird nie während des eingehenden Anrufs gehandelt. Die empfangende Person beendet das Gespräch und ruft über eine bekannte Nummer zurück.
Wichtig ist, dass diese Nummer aus einem vertrauenswürdigen Verzeichnis stammt. Das kann das interne Telefonbuch, das HR-System oder eine zentral gepflegte Kontaktliste sein. Eine Nummer aus der Signatur einer verdächtigen E-Mail oder aus einem Chat ist ungeeignet.
Die Regel für unabhängige Kanäle
Eine Bestätigung darf nicht über denselben möglicherweise kompromittierten Kanal erfolgen. Wenn die Anweisung per Telefon kommt, sollte die Bestätigung beispielsweise über den Firmenchat, das Ticketsystem oder eine zweite bekannte Kontaktperson erfolgen.
Auch ein Rückruf auf dieselbe Nummer genügt nicht immer. Rufst du eine vom Angreifer kontrollierte Nummer zurück, bestätigst du lediglich die Täuschung. Entscheidend ist der Abgleich mit einer unabhängig bekannten Kontaktinformation.
Die Regel gegen Ausnahmen
Kritische Prozesse brauchen eine klare Aussage: Es gibt keine mündliche Ausnahme. Auch eine Geschäftsführung kann nicht am Telefon verlangen, dass eine definierte Kontrollstufe entfällt.
Das schützt nicht nur das Unternehmen, sondern auch die Führungskraft. Wer selbst unter Zeitdruck steht, profitiert davon, dass Mitarbeitende verbindliche Regeln durchsetzen dürfen.
Die Stop-and-Check-Regel
Jede Person muss einen Vorgang anhalten können, wenn etwas ungewöhnlich wirkt. Dazu gehört auch ein scheinbar kleiner Widerspruch: eine ungewohnte Wortwahl, ein untypischer Zeitpunkt, eine neue Bankverbindung oder die Aufforderung zur Geheimhaltung.
Ein angehaltener Vorgang ist kein Fehler. Eine unkontrollierte Zahlung oder Kontoübernahme kann einer sein.
Zahlungsfreigaben gegen CEO-Fraud absichern
Bei Zahlungsprozessen ist nicht die perfekte Deepfake-Erkennung entscheidend, sondern ein belastbarer Freigabeweg. Prüfe insbesondere, ob deine Prozesse auch dann funktionieren, wenn eine Führungskraft angeblich nicht erreichbar ist oder maximale Dringlichkeit behauptet.
Eine robuste Zahlungsfreigabe umfasst mindestens diese Kontrollen:
- Zahlungsaufträge werden im vorgesehenen System erfasst und nicht allein per Telefon, Chat oder E-Mail ausgelöst.
- Neue oder geänderte Bankverbindungen werden über einen unabhängigen, dokumentierten Rückruf geprüft.
- Die Person, die einen Auftrag anlegt, ist nicht allein für dessen Freigabe zuständig.
- Freigaberechte sind regelmäßig überprüft und auf notwendige Rollen begrenzt.
- Dringlichkeit ersetzt keine Prüfung, auch nicht bei angeblichen Vertragsstrafen oder vertraulichen Übernahmen.
- Auffällige Zahlungsaufträge werden vor der Ausführung an eine klar definierte Eskalationsstelle gemeldet.
Besondere Aufmerksamkeit verdienen Änderungen an Lieferantenstammdaten. Angreifer verbinden Deepfake-Anrufe häufig mit zuvor versendeten E-Mails, die eine neue Bankverbindung ankündigen. Der Anruf soll dann nur noch die letzte Skepsis beseitigen.
IT-Support-Betrug: Wenn der „Admin“ anruft
Deepfakes betreffen nicht nur Führungskräfte. Auch IT-Support und Helpdesk sind attraktive Ziele. Ein Angreifer kann sich als Administrator, Dienstleister oder Mitarbeitender ausgeben und behaupten, es liege ein Sicherheitsvorfall vor. Anschließend fordert er etwa einen MFA-Code, eine Fernwartungsverbindung, die Installation eines Tools oder die Zurücksetzung eines Passworts.
Für den IT-Support sollten daher feste Identitätsprüfungen gelten. Dazu gehören bekannte Rückrufnummern, Ticketnummern, vorhandene Anfragen im Ticketsystem und gegebenenfalls abgestimmte Verifikationsmerkmale. Ein Einmalcode, der zur Anmeldung oder MFA-Freigabe dient, darf niemals telefonisch weitergegeben werden.
Auch externe Dienstleister sollten eindeutig geregelt sein. Dokumentiere, welche Personen oder Teams unter welchen Bedingungen administrativen Zugriff erhalten. Ein Anruf mit dem Satz „Ich bin vom Support und muss sofort auf deinen Rechner“ ist kein Freigabenachweis.
Trainingsszenarien, die Teams wirklich vorbereiten
Awareness-Schulungen werden wirksam, wenn sie konkrete Rollen und typische Entscheidungssituationen abbilden. Allgemeine Hinweise wie „Sei vorsichtig“ helfen im Ernstfall wenig. Besser sind Übungen, in denen Mitarbeitende den richtigen Ablauf aktiv anwenden.
Geeignete Szenarien sind:
- Ein angeblicher Geschäftsführer ruft das Finanzteam an und verlangt eine sofortige Überweisung an ein neues Konto.
- Eine vermeintliche Kollegin bittet im Videoanruf um vertrauliche Personal- oder Kundendaten.
- Ein „IT-Administrator“ fordert einen MFA-Code, weil angeblich ein Sicherheitsvorfall untersucht wird.
- Ein Lieferant bestätigt telefonisch eine geänderte Bankverbindung und verweist auf eine frühere E-Mail.
- Eine Führungskraft verlangt außerhalb der üblichen Arbeitszeit eine Ausnahme vom Freigabeprozess.
Nach jeder Übung sollte das Team nicht nur besprechen, ob der Betrug erkannt wurde. Wichtiger sind diese Fragen: Welcher Prozess hat geschützt? Wo war die Zuständigkeit unklar? Welche Kontaktinformationen waren verfügbar? Konnte jemand den Vorgang ohne Hürde stoppen?
Passende Seminare und Termine findest du bei uns auf cmt.de.
So reagierst du bei einem verdächtigen Anruf
Wenn du einen Deepfake oder einen Social-Engineering-Versuch vermutest, bleib sachlich und vermeide Diskussionen. Du musst den Betrug nicht beweisen. Es reicht, den Vorgang nach dem vorgesehenen Prozess zu prüfen.
Gehe so vor:
- Führe keine geforderte Handlung während des Anrufs aus.
- Notiere Zeitpunkt, angezeigte Nummer, Namen, Forderung und genutzten Kanal.
- Beende das Gespräch und verifiziere die Person über einen bekannten unabhängigen Kontaktweg.
- Informiere die zuständige Stelle, etwa IT-Sicherheit, Helpdesk, Finanzleitung oder Incident-Response-Team.
- Sichere relevante Nachrichten, E-Mails oder Chatverläufe, ohne auf enthaltene Links zu klicken.
- Prüfe bei bereits ausgeführten Handlungen sofort mögliche Gegenmaßnahmen, etwa das Stoppen einer Zahlung, Passwortwechsel oder das Sperren einer Sitzung.
Wenn eine Zahlung veranlasst wurde, zählt Zeit. Die zuständigen Finanz- und Sicherheitsverantwortlichen müssen umgehend eingebunden werden, damit sie die weiteren Schritte mit Bank und internen Stellen koordinieren können.
Deepfake-Schutz beginnt mit klaren Grenzen
KI-generierte Stimmen und Videos verändern, wie überzeugend Social Engineering wirken kann. Sie ändern aber nicht die Grundregel guter Sicherheit: Kritische Entscheidungen dürfen nicht allein auf einer Stimme, einem Gesicht oder einer dringenden Geschichte beruhen.
Wenn du unabhängige Verifikation, verbindliche Freigaben und realistische Trainings kombinierst, verlieren Deepfake-Anrufe ihren wichtigsten Vorteil: den Überraschungsmoment. Teams wissen dann, dass sie stoppen, prüfen und eskalieren dürfen. Genau diese Handlungssicherheit schützt Zahlungsprozesse, IT-Zugänge und vertrauliche Informationen.
Nächster Schritt
Passenden Kurs zu Awareness finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen