Sicherheit im Unternehmen
NIS2-Anforderungen im Mittelstand umsetzen: Vom Geltungsbereich zum Maßnahmenplan
NIS2-Anforderungen im Mittelstand prüfen und mit einem priorisierten Maßnahmenplan für Risikomanagement, Meldewege und Lieferanten umsetzen.
 KI-generiert
Montagmorgen, ein wichtiger Kunde fragt nach deinem NIS2-Status. Die Geschäftsleitung erwartet eine klare Antwort, die IT will wissen, welche Systeme betroffen sind, und der Einkauf fragt nach Vorgaben für Dienstleister. Spätestens dann reicht es nicht mehr, auf eine allgemeine Sicherheitsrichtlinie oder vorhandene Zertifikate zu verweisen. Du brauchst eine nachvollziehbare Einschätzung zum Geltungsbereich und einen Maßnahmenplan, der technische, organisatorische und geschäftliche Risiken zusammenführt.
NIS2 ist eine EU-Richtlinie. Entscheidend für dein Unternehmen sind deshalb die jeweils geltenden nationalen Umsetzungsvorgaben und mögliche branchenspezifische Anforderungen. Dieser Leitfaden ersetzt keine Rechtsberatung. Er hilft dir aber dabei, die richtigen Fragen zu stellen, Verantwortlichkeiten zu klären und aus einer ersten Bestandsaufnahme konkrete Arbeitspakete zu machen.
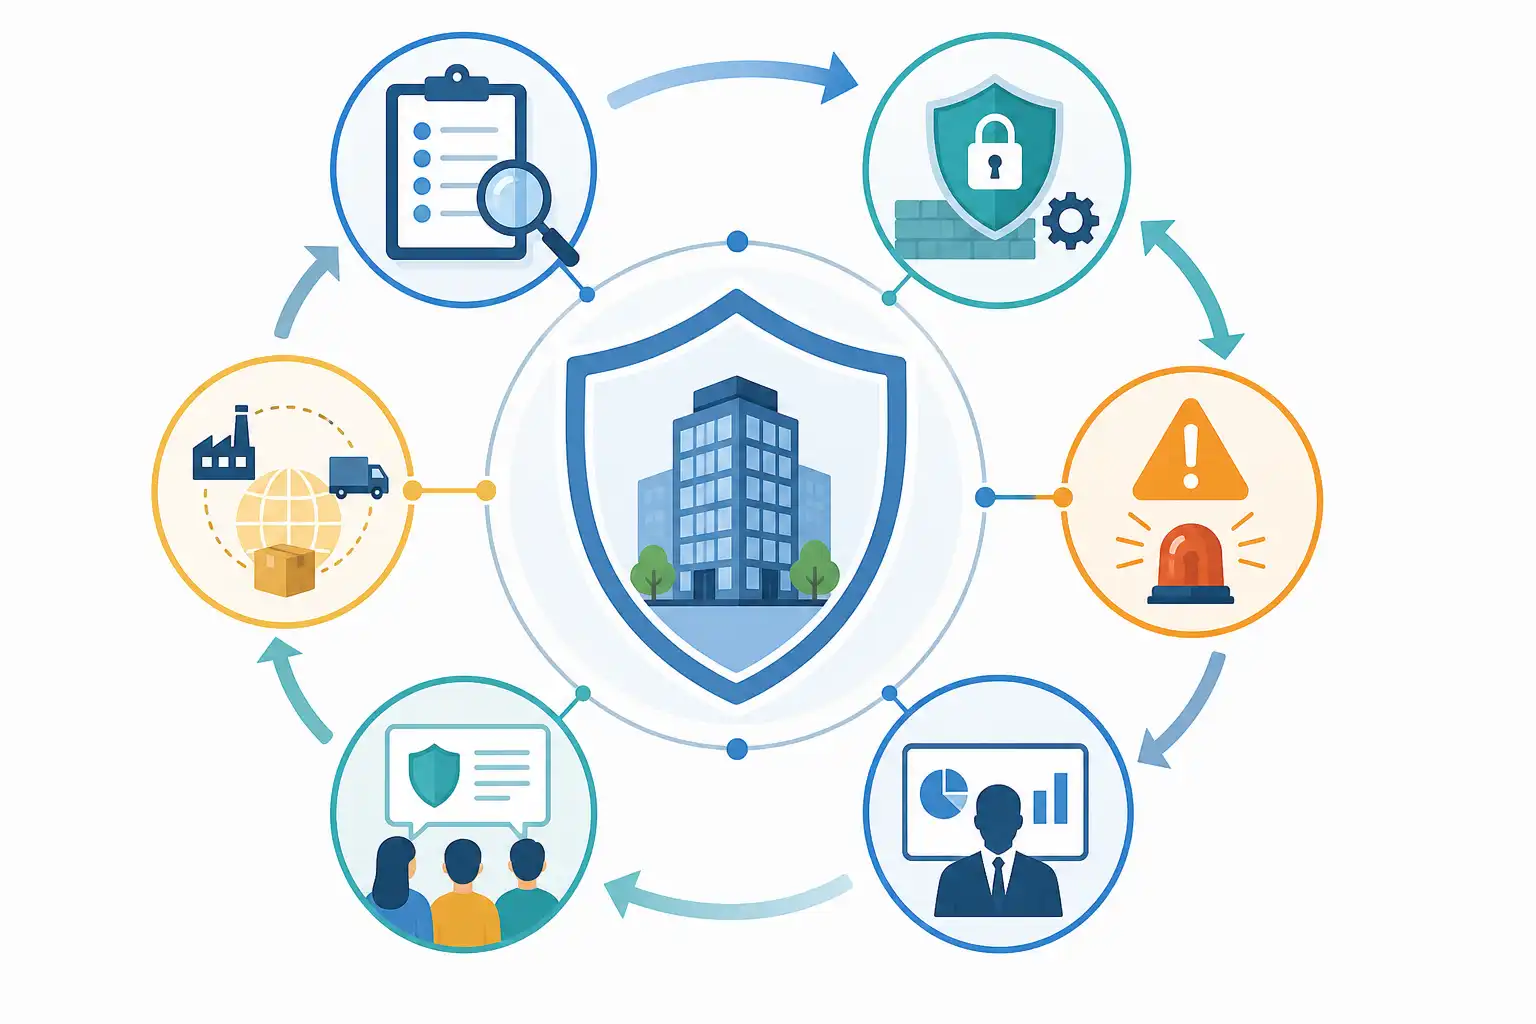
Infografik zu NIS2-Anforderungen im Mittelstand umsetzen: Vom Geltungsbereich zum Maßnahmenplan (KI-generiert).
Starte mit einer belastbaren Prüfung des Geltungsbereichs
Der häufigste Fehler ist eine vorschnelle Einordnung nach dem Motto: „Wir sind Mittelstand, also betrifft uns das nicht.“ Die Unternehmensgröße ist wichtig, aber sie ist nur ein Teil der Prüfung. Auch Tätigkeitsbereich, Konzernstruktur, kritische Dienstleistungen und besondere nationale Regelungen können ausschlaggebend sein.
NIS2 unterscheidet grundsätzlich zwischen besonders wichtigen und wichtigen Einrichtungen. Die Richtlinie nennt dazu Sektoren mit hoher Kritikalität sowie weitere kritische Sektoren. Dazu gehören je nach konkreter Tätigkeit beispielsweise Energie, Verkehr, Gesundheitswesen, digitale Infrastruktur, Abwasser, Produktion bestimmter Güter, Post und Kurierdienste, Abfallwirtschaft, Forschung, IT-Dienstleistungen und digitale Anbieter.
Für eine erste Einordnung solltest du vier Fragen dokumentiert beantworten:
- Welche Produkte und Dienstleistungen erbringt dein Unternehmen tatsächlich?
- In welchen Ländern, Branchen und Lieferketten seid ihr tätig?
- Wie viele Beschäftigte hat die relevante rechtliche Einheit und welche Größenmerkmale gelten?
- Gibt es Funktionen oder Systeme, deren Ausfall Kunden, Versorgung, Produktion oder öffentliche Dienste erheblich beeinträchtigen würde?
Wichtig ist die Formulierung „relevante rechtliche Einheit“. In Unternehmensgruppen darfst du nicht nur auf die Gesamtmarke oder eine einzelne IT-Abteilung schauen. Prüfe Gesellschaften, Beteiligungen, zentrale Servicegesellschaften und ausgelagerte Betriebsmodelle getrennt. Ein internes Rechenzentrum, ein Managed-Service-Angebot oder eine Plattformdienstleistung kann für die Einordnung wichtiger sein als das eigentliche Kernprodukt.
Erstelle ein kurzes Geltungsbereichsprotokoll
Du brauchst zu Beginn kein hundertseitiges Gutachten. Ein strukturiertes Protokoll mit Quellen, Annahmen und offenen Punkten ist deutlich wertvoller als eine bloße Einschätzung per E-Mail.
| Prüffeld | Leitfrage | Ergebnis |
|---|---|---|
| Rechtliche Einheit | Welche Gesellschaft erbringt die relevante Leistung? | Gesellschaft und Ansprechpartner festhalten |
| Tätigkeit | Passt die tatsächliche Tätigkeit zu einem genannten Sektor? | Ja, nein oder weiterer Klärungsbedarf |
| Größe | Welche Kennzahlen und Beschäftigtenzahlen sind relevant? | Stichtag und Datenquelle dokumentieren |
| Kritische Abhängigkeit | Welche Leistungen wären bei Ausfall besonders folgenreich? | Betroffene Kunden, Prozesse und Systeme erfassen |
| Nationale Vorgaben | Welche aktuellen deutschen Regelungen gelten? | Rechtsprüfung und Verantwortliche benennen |
Halte auch fest, wer die Einordnung fachlich, rechtlich und geschäftlich bestätigt. IT-Sicherheit kann die technische Perspektive liefern, sollte aber nicht allein entscheiden, ob das Unternehmen formell in den Geltungsbereich fällt.
Baue keinen Compliance-Ordner, sondern eine Risikolandkarte
Wenn dein möglicher Geltungsbereich klarer wird, folgt die entscheidende Frage: Wo liegen die Risiken, die den Geschäftsbetrieb tatsächlich gefährden? NIS2 zielt auf ein angemessenes Risikomanagement. Das bedeutet nicht, jede theoretische Schwachstelle gleich zu behandeln. Du musst begründen können, welche Risiken du priorisierst und wie du ihre Auswirkungen reduzierst.
Beginne mit den wichtigsten Geschäftsprozessen. Das können Auftragsabwicklung, Produktion, Kundenportal, Logistik, Zahlungsverkehr, Entwicklungsumgebung oder Fernwartung sein. Ordne jedem Prozess die benötigten Anwendungen, Daten, Schnittstellen, Identitäten, Standorte und Dienstleister zu.
Für die Bewertung reichen am Anfang drei einfache Kriterien:
- Auswirkung: Was passiert bei Ausfall, Manipulation oder Datenabfluss?
- Eintrittswahrscheinlichkeit: Wie realistisch ist ein Angriff oder Fehler unter den aktuellen Bedingungen?
- Erkennbarkeit und Wiederherstellung: Wie schnell bemerkst du den Vorfall, und wie belastbar ist die Wiederanlaufplanung?
Ein Beispiel: Ein ungepatchter VPN-Zugang mit weitreichenden Administratorrechten ist oft dringlicher als ein isoliertes Altsystem ohne externe Verbindung. Nicht weil das Altsystem unwichtig wäre, sondern weil Angriffsweg, Berechtigung und mögliche Schadenshöhe beim VPN-Zugang zusammenkommen.
Dokumentiere zu jedem hohen Risiko eine konkrete Maßnahme, einen verantwortlichen Besitzer, ein Zielergebnis und einen Termin zur Überprüfung. Formulierungen wie „Sicherheit verbessern“ helfen niemandem. Besser ist: „Mehrfaktor-Authentisierung für alle privilegierten Zugänge durchsetzen, Ausnahmen genehmigen und monatlich prüfen.“
Priorisiere Maßnahmen nach Schaden und Umsetzbarkeit
Viele Unternehmen starten mit neuen Richtlinien, obwohl grundlegende technische Kontrollen fehlen. Das erzeugt Papier, aber keine Widerstandsfähigkeit. Wir empfehlen, zuerst Maßnahmen umzusetzen, die mehrere Risiken gleichzeitig senken und sich nachvollziehbar kontrollieren lassen.
Eine praxistaugliche Priorisierung kann so aussehen:
Priorität 1: Angriffsflächen und privilegierte Zugänge absichern
- Externe Zugänge, Fernwartung, Cloud-Administrationskonten und VPN-Verbindungen inventarisieren.
- Mehrfaktor-Authentisierung für privilegierte und externe Zugänge verbindlich umsetzen.
- Nicht mehr benötigte Konten, Sammelkonten und überhöhte Berechtigungen bereinigen.
- Patch- und Schwachstellenmanagement für internetnahe Systeme mit klaren Fristen etablieren.
- Sicherheitsprotokolle zentral auswertbar machen und Alarmwege festlegen.
- Datensicherungen auf Wiederherstellbarkeit testen, nicht nur auf erfolgreichen Abschluss.
Priorität 2: Reaktionsfähigkeit bei Sicherheitsvorfällen herstellen
Ein Meldeweg muss auch dann funktionieren, wenn der zuständige Administrator im Urlaub ist oder ein Angriff die normale Kommunikation stört. Definiere deshalb eine kleine, handlungsfähige Incident-Response-Struktur mit Vertretungen.
Diese Rollen sollten benannt sein:
- Technische Einsatzleitung zur Analyse, Eindämmung und Wiederherstellung.
- Fachliche Verantwortung für betroffene Geschäftsprozesse.
- Entscheidungsbefugte Person aus Management oder Geschäftsleitung.
- Kommunikation für Kunden, Dienstleister, Behörden und interne Beschäftigte.
- Rechts- und Datenschutzansprechpartner, sofern personenbezogene Daten betroffen sein können.
NIS2 sieht für erhebliche Sicherheitsvorfälle gestufte Meldepflichten vor. Die konkrete Ausgestaltung richtet sich nach dem jeweils geltenden nationalen Recht. Für deine Vorbereitung ist entscheidend, dass du Vorfälle früh erkennst, ihre Erheblichkeit bewertest und die nötigen Informationen zeitnah zusammentragen kannst.
Lege dafür einen Ablauf fest:
- Wer darf einen Vorfall ausrufen?
- Welche Kriterien lösen eine Eskalation aus?
- Wie erreichst du die Verantwortlichen außerhalb der Geschäftszeiten?
- Welche Fakten werden in den ersten Stunden gesichert?
- Wer gibt externe Aussagen frei?
- Wie dokumentierst du Entscheidungen, Zeitpunkte und Maßnahmen?
Übe den Ablauf als Tischübung. Simuliere etwa einen Ransomware-Befall in der Warenwirtschaft oder einen kompromittierten Administratorzugang. Dabei erkennst du schnell, ob Kontaktlisten aktuell sind, Zugriffsrechte fehlen oder Wiederanlaufpläne nur auf dem Papier existieren.
Priorität 3: Lieferanten als Teil deiner Sicherheitsarchitektur behandeln
Cloud-Anbieter, Managed-Service-Provider, Softwarehersteller, externe Entwicklungsteams und Fernwartungsfirmen sind oft direkt mit kritischen Prozessen verbunden. Trotzdem liegen Verträge, technische Zugänge und Sicherheitsnachweise häufig in verschiedenen Abteilungen.
Erstelle zunächst eine Lieferantenliste nach Kritikalität. Entscheidend sind nicht nur Einkaufsvolumen oder Vertragswert, sondern Zugriffstiefe und Abhängigkeit. Ein kleiner Dienstleister mit Zugriff auf Produktionssysteme kann sicherheitsrelevanter sein als ein großer Anbieter ohne Systemzugang.
Für kritische Lieferanten solltest du mindestens klären:
- Welche Systeme, Daten und administrativen Rechte erhält der Dienstleister?
- Welche Sicherheitsmaßnahmen und Nachweise sind vertraglich vereinbart?
- Wie und wann meldet der Dienstleister Sicherheitsvorfälle?
- Wie werden Zugänge eingerichtet, überprüft und entzogen?
- Gibt es Unterauftragnehmer mit Zugriff auf deine Informationen oder Systeme?
- Wie sicherst du Datenrückgabe, Übergabe und Betriebsfortführung bei Vertragsende?
Bestehende Verträge musst du nicht blind durch neue Muster ersetzen. Prüfe zuerst die Lücken: fehlen Meldefristen, Audit- oder Informationsrechte, Vorgaben für Unterauftragnehmer oder Anforderungen an Zugriffsschutz? Dann priorisiere Vertragsnachträge für die kritischsten Abhängigkeiten.
Nimm die Geschäftsleitung in die Verantwortung
NIS2 behandelt Cybersicherheit nicht als reines IT-Thema. Die Geschäftsleitung muss Risiken verstehen, Entscheidungen treffen und die Wirksamkeit der Maßnahmen überwachen. Das funktioniert nur, wenn du Risiken verständlich und entscheidungsorientiert berichtest.
Ein gutes Management-Reporting beantwortet auf einer Seite:
- Welche drei bis fünf Risiken bedrohen derzeit den Geschäftsbetrieb am stärksten?
- Welche Schutzmaßnahmen fehlen oder sind unzureichend?
- Welche Entscheidungen, Budgets oder Prioritäten sind erforderlich?
- Welche Vorfälle, Tests oder Kennzahlen zeigen Fortschritt oder Handlungsbedarf?
- Welche Restrisiken akzeptiert die Geschäftsleitung ausdrücklich?
Vermeide dabei reine Techniklisten. „Zwölf kritische Schwachstellen“ ist ohne Kontext wenig hilfreich. „Ein externer Zugang zu zentralen Produktionsdaten ist ungepatcht und ohne Mehrfaktor-Authentisierung“ zeigt dagegen, warum eine Entscheidung nötig ist.
Auch Security Awareness gehört in den Maßnahmenplan. Beschäftigte müssen Phishing, ungewöhnliche Anmeldeaufforderungen, fehlgeleitete Zahlungen und mögliche Sicherheitsvorfälle erkennen und ohne Hürden melden können. Ergänze Schulungen durch konkrete Meldekanäle und kurze, wiederkehrende Übungen.
Passende Seminare und Termine findest du bei uns auf cmt.de.
Setze einen 90-Tage-Plan auf
Ein guter Startplan schafft Transparenz und reduziert die wichtigsten Risiken, ohne auf die vollständige Enddokumentation zu warten.
In den ersten 30 Tagen klärst du Geltungsbereich, Verantwortlichkeiten, kritische Geschäftsprozesse, externe Zugänge und zentrale Lieferanten. Parallel richtest du einen vorläufigen Eskalationsweg für Sicherheitsvorfälle ein.
Bis Tag 60 priorisierst du die Risikolandkarte, schließt besonders gefährliche Zugriffs- und Patchlücken, prüfst Datensicherungen und führst eine erste Incident-Response-Übung durch. Die Geschäftsleitung erhält einen nachvollziehbaren Status mit offenen Entscheidungen.
Bis Tag 90 ergänzt du Lieferantenanforderungen, definierst Kennzahlen für den Sicherheitsstatus und verabschiedest den Maßnahmenplan mit Verantwortlichen. Danach beginnt die eigentliche Daueraufgabe: Risiken regelmäßig neu bewerten, Maßnahmen nachhalten, Vorfälle auswerten und technische wie organisatorische Kontrollen verbessern.
NIS2-Readiness entsteht nicht durch eine einmalige Prüfung. Du erreichst sie, wenn Geltungsbereich, Risiken, Entscheidungswege und Sicherheitsmaßnahmen dauerhaft zusammenpassen.
Nächster Schritt
Passenden Kurs zu Für Unternehmen finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Für Unternehmen
-
 KI Passkeys im Unternehmen einführen: Phishing-resistente Anmeldung mit Microsoft Entra ID 8 Min. Lesezeit
-
 KI Shadow AI im Unternehmen absichern: KI-Tools erkennen, Regeln setzen und Daten schützen 8 Min. Lesezeit
-
 KI OAuth-Apps im Microsoft-365-Tenant absichern: Consent Phishing erkennen und verhindern 8 Min. Lesezeit