Sicherheit im Unternehmen
Shadow AI im Unternehmen absichern: KI-Tools erkennen, Regeln setzen und Daten schützen
Shadow AI erkennen und absichern: So schützt du Unternehmensdaten mit klaren Regeln, Freigaben und technischen Leitplanken.
 KI-generiert
Am Montagmorgen entdeckt das IT-Team in einem Projektchat ein automatisch erstelltes Meeting-Protokoll. Der verwendete Assistent war nicht freigegeben, die Einladung enthielt interne Kundennamen, Architekturentscheidungen und offene Sicherheitsrisiken. Niemand wollte Regeln umgehen. Das Team wollte schlicht schneller arbeiten. Genau so entsteht Shadow AI: Mitarbeitende nutzen KI-Dienste, Browser-Erweiterungen oder Meeting-Assistenten ohne abgestimmte Prüfung, weil diese im Arbeitsalltag praktisch wirken.
Shadow AI ist kein Randthema und auch kein Beleg dafür, dass Mitarbeitende leichtsinnig handeln. Häufig fehlen ihnen bekannte, gut nutzbare und freigegebene Alternativen. Ein pauschales Verbot löst dieses Problem selten. Es verlagert die Nutzung eher in private Accounts, nicht verwaltete Browserprofile oder schwer nachvollziehbare Workflows. Besser ist ein Vorgehen, das Transparenz schafft, sensible Daten schützt und sichere Nutzung ermöglicht.
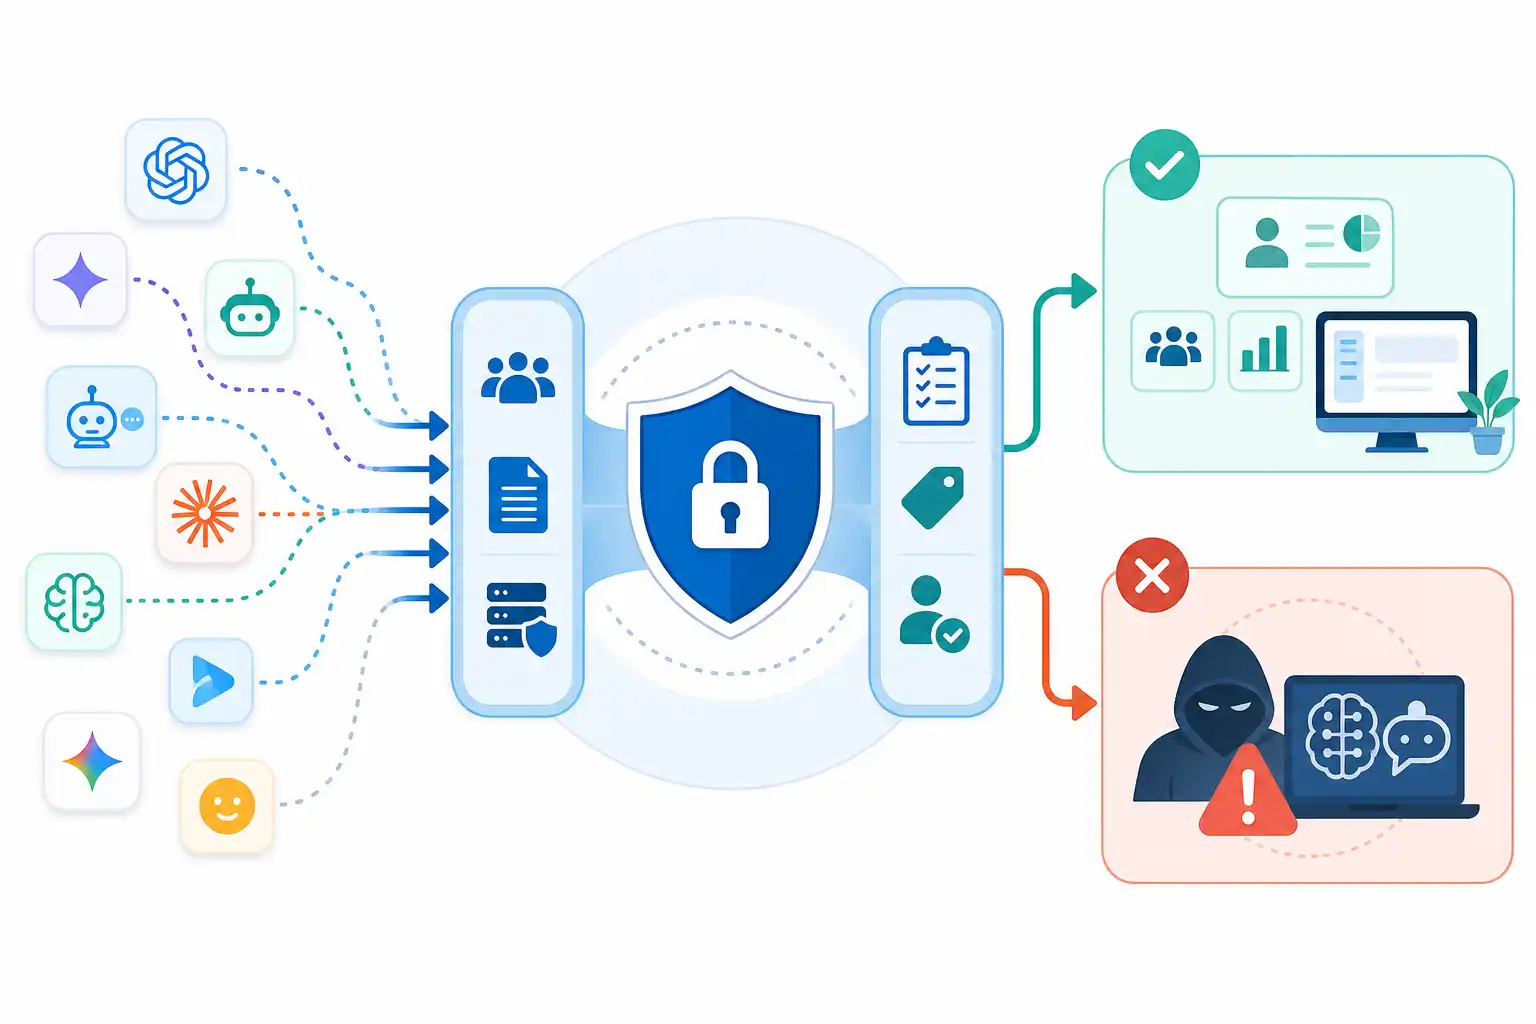
Infografik zu Shadow AI im Unternehmen absichern: KI-Tools erkennen, Regeln setzen und Daten schützen (KI-generiert).
Was unter Shadow AI fällt
Shadow AI umfasst alle KI-gestützten Dienste, die im Unternehmen genutzt werden, ohne dass Sicherheit, Datenschutz, Fachbereich und IT die Nutzung abgestimmt haben. Dazu gehören nicht nur bekannte Chatbots.
Typische Beispiele sind:
- Text- und Codeassistenten im Browser oder in Entwicklungsumgebungen
- KI-Chatbots für Recherche, Zusammenfassungen und Übersetzungen
- Meeting-Assistenten, die Gespräche aufzeichnen, transkribieren oder zusammenfassen
- Browser-Erweiterungen für Schreiben, Übersetzen, Vertrieb oder Bewerberkommunikation
- Funktionen in bereits vorhandenen SaaS-Produkten, die nach einem Update KI-Features aktivieren
- KI-gestützte Bild-, Audio- oder Videodienste für Marketing und interne Kommunikation
- Automatisierungsdienste, die Inhalte zwischen Ticketsystem, Cloud-Speicher und KI-Modell übertragen
Besonders wichtig: Ein Dienst kann offiziell beschafft sein und trotzdem Shadow AI erzeugen. Das passiert etwa, wenn einzelne Teams neue KI-Funktionen eigenständig aktivieren oder persönliche Zugänge für dienstliche Inhalte verwenden. Entscheidend ist nicht der Produktname, sondern ob Nutzung, Datenflüsse und Verantwortlichkeiten bekannt und freigegeben sind.
Warum Shadow AI ein Sicherheitsrisiko ist
Das zentrale Risiko liegt nicht darin, dass KI grundsätzlich unsicher wäre. Kritisch wird es, wenn niemand weiß, welche Daten in welchen Dienst gelangen, wie lange sie dort verarbeitet werden und wer darauf zugreifen kann.
Ein Prompt kann mehr verraten, als auf den ersten Blick sichtbar ist. „Fasse diesen Fehlerbericht zusammen“ kann Kundendaten, interne IP-Adressen, Quellcode-Ausschnitte oder Informationen über Schwachstellen enthalten. Ein Meeting-Bot erhält möglicherweise Zugang zu Kalenderdaten, Teilnehmerlisten, Chatnachrichten und Gesprächsinhalten. Eine Browser-Erweiterung kann je nach Berechtigung Inhalte aus besuchten Webseiten lesen oder verändern.
Zusätzlich entstehen Risiken durch:
- unklare Datenverarbeitung und Speicherfristen
- persönliche statt zentral verwaltete Benutzerkonten
- fehlende Mehrfaktor-Authentifizierung
- unkontrollierte Schnittstellen und API-Schlüssel
- unzureichende Protokollierung von Zugriffen und Datenübertragungen
- manipulierte Inhalte, etwa durch Prompt-Injection-Angriffe
- falsche oder erfundene KI-Ausgaben, die ungeprüft übernommen werden
- fehlende Regeln für vertrauliche Informationen, Quellcode und Zugangsdaten
Ein KI-Dienst kann außerdem zum indirekten Einfallstor werden. Wenn Mitarbeitende Anweisungen aus einer KI-Antwort übernehmen, etwa ein Skript, eine Konfiguration oder eine vermeintliche Sicherheitsmaßnahme, können Fehler in produktive Systeme gelangen. Deshalb gehört Shadow AI sowohl in die Datenschutz- als auch in die Informationssicherheitsstrategie.
Shadow AI erkennen, ohne Mitarbeitende zu überwachen
Der erste Schritt ist eine belastbare Bestandsaufnahme. Dabei geht es nicht darum, einzelne Personen bloßzustellen. Du willst verstehen, welche Werkzeuge im Einsatz sind, welche Aufgaben sie erfüllen und wo Daten abfließen könnten.
Beginne mit Gesprächen in den Fachbereichen. Frage konkret, welche Tätigkeiten mit KI beschleunigt werden sollen. Vertriebsteams nutzen oft Zusammenfassungen und Textentwürfe, Entwicklerinnen und Entwickler Codeassistenten, HR-Teams Transkription oder Formulierungshilfen. Wenn du nach realen Arbeitsabläufen fragst statt nur nach Toolnamen, erhältst du ein deutlich vollständigeres Bild.
Ergänze diese Sicht durch technische Quellen:
- DNS-, Proxy- und Firewall-Protokolle, soweit sie im Unternehmen verfügbar und zulässig sind
- SaaS-Verwaltung und Single-Sign-on-Protokolle
- Inventare von Browser-Erweiterungen und verwalteten Endgeräten
- Freigaben für OAuth-Anwendungen in Kollaborationsplattformen
- Daten aus Cloud Access Security Brokern, falls solche Systeme eingesetzt werden
- Beschaffungs- und Kreditkartenprozesse für Software-Abonnements
- Hinweise aus Support-Tickets, internen Wikis und Team-Chats
Achte darauf, Ergebnisse zu bündeln. Statt „Person X hat einen Chatbot verwendet“ ist die relevante Aussage: „Im Bereich Kundenservice werden mehrere nicht freigegebene Textassistenten für Antwortentwürfe genutzt.“ So bleibt der Fokus auf Prozessen und Risiken.
Fragen für die erste Bewertung
Für jeden erkannten Dienst solltest du mindestens diese Fragen beantworten können:
- Wer nutzt den Dienst und für welchen Arbeitsprozess?
- Welche Daten werden eingegeben, hochgeladen oder automatisch synchronisiert?
- Werden Inhalte nur verarbeitet oder auch dauerhaft gespeichert?
- Ist ein Unternehmenskonto mit zentraler Verwaltung möglich?
- Welche Berechtigungen verlangt der Dienst?
- Gibt es Schnittstellen zu E-Mail, Kalender, Cloud-Speicher oder Ticketsystemen?
- Können Administratoren Zugriffe entziehen und Protokolle einsehen?
- Existiert eine dokumentierte Sicherheits- und Datenschutzprüfung?
- Gibt es eine freigegebene Alternative für denselben Zweck?
Daten klassifizieren, bevor du Tools bewertest
Eine Toolliste allein reicht nicht aus. Entscheidend ist die Frage, welche Daten in einen KI-Dienst gelangen dürfen. Dafür brauchst du eine einfache, im Alltag verständliche Datenklassifizierung.
| Datenart | Beispiele | Umgang mit nicht freigegebener KI |
|---|---|---|
| Öffentlich | veröffentlichte Produkttexte, Pressemitteilungen | Nutzung meist möglich, wenn keine internen Metadaten enthalten sind |
| Intern | Prozessbeschreibungen, interne Präsentationen | Nur nach klarer Freigabe und mit definiertem Dienst |
| Vertraulich | Kundendaten, Verträge, interne Finanzdaten | Nicht in externe KI-Dienste eingeben, sofern keine geprüfte Freigabe besteht |
| Besonders schutzbedürftig | Zugangsdaten, Schlüssel, Sicherheitslücken, Personalakten | Niemals in externe KI-Dienste übertragen |
Die Kategorien müssen zu deinem Unternehmen passen. Wichtiger als viele Stufen ist, dass Mitarbeitende sie zuverlässig anwenden können. Formuliere Regeln in Alltagssprache: Keine Zugangsdaten, Tokens, privaten Schlüssel, personenbezogenen Kundendaten oder unveröffentlichten Sicherheitsdetails in öffentliche KI-Tools kopieren.
Auch anonymisierte Daten verdienen Aufmerksamkeit. Ein einzelner Name lässt sich leicht entfernen. Eine Kombination aus Projektbezeichnung, Branche, Zeitangaben und technischen Details kann trotzdem Rückschlüsse auf Kunden oder Systeme ermöglichen. Prüfe deshalb nicht nur direkte Identifikatoren, sondern auch den Kontext.
Einen risikoarmen Freigabeprozess einrichten
Wenn jede KI-Anfrage ein langes Prüfverfahren auslöst, suchen Teams wieder eigene Wege. Ein Freigabeprozess muss deshalb klar, wiederholbar und angemessen schnell sein. Bewährt hat sich ein abgestuftes Modell.
Bei geringem Risiko, etwa für die Bearbeitung öffentlicher Texte ohne Kontenanbindung, genügt häufig eine kurze Prüfung. Für Dienste mit Unternehmensdaten, Schnittstellen oder Audioaufzeichnungen brauchst du eine tiefere Bewertung durch IT-Sicherheit, Datenschutz und den verantwortlichen Fachbereich.
Dokumentiere die Entscheidung nachvollziehbar. Eine Freigabe sollte nicht nur „Tool erlaubt“ bedeuten, sondern Nutzungsgrenzen enthalten. Lege fest, welche Konten zulässig sind, welche Datenklassen verarbeitet werden dürfen, welche Funktionen aktiviert sind und wer die fachliche Verantwortung trägt.
Eine praxistaugliche Freigabe enthält:
- einen klar beschriebenen Einsatzzweck
- erlaubte und verbotene Datenarten
- Vorgaben für Unternehmenskonten und Mehrfaktor-Authentifizierung
- Anforderungen an Rollen, Berechtigungen und zentrale Administration
- Regeln für Schnittstellen, Plug-ins und Browser-Erweiterungen
- Vorgaben für Protokollierung, Aufbewahrung und regelmäßige Neubewertung
- einen Ansprechpartner für Fragen und Sicherheitsvorfälle
Passende Seminare und Termine findest du bei uns auf cmt.de.
Technische Leitplanken statt blindem Vertrauen
Regeln allein schützen nicht, wenn ein Browser-Plug-in weitreichende Berechtigungen erhält oder Mitarbeitende private Accounts verwenden. Technische Maßnahmen sorgen dafür, dass sichere Nutzung im Arbeitsalltag einfacher bleibt als unsichere Nutzung.
Priorisiere zunächst zentrale Identitäten. Freigegebene KI-Dienste sollten über Unternehmenskonten laufen, idealerweise mit Single Sign-on und Mehrfaktor-Authentifizierung. So kannst du Zugriffe bei Rollenwechseln oder Austritten zuverlässig entziehen. Persönliche Zugänge für dienstliche Inhalte sollten ausgeschlossen sein.
Verwalte Browser-Erweiterungen zentral. Prüfe insbesondere Erweiterungen mit Zugriff auf „alle Webseiten“, Zwischenablage, E-Mail, Kalender oder Dateien. Erlaube nur geprüfte Erweiterungen und verhindere, dass Mitarbeitende Erweiterungen mit hohen Berechtigungen selbst installieren.
Für sensible Daten sind weitere Schutzmechanismen sinnvoll:
- Data-Loss-Prevention-Regeln für bekannte sensible Inhalte
- Freigabeprozesse für OAuth-Verbindungen zu Cloud-Diensten
- Einschränkungen für Datei-Uploads in nicht freigegebene Anwendungen
- Netzwerkregeln für besonders risikoreiche Dienste, sofern dies betrieblich sinnvoll ist
- zentrale Protokollierung sicherheitsrelevanter Zugriffe
- getrennte Testumgebungen für neue KI-Integrationen
- regelmäßige Prüfung von API-Schlüsseln und Service-Konten
Blockieren kann erforderlich sein, etwa bei Diensten ohne nachvollziehbare Sicherheitsmerkmale oder bei Erweiterungen mit unangemessenen Berechtigungen. Nutze Sperren aber gezielt und erkläre sie. Wenn ein Team eine legitime Aufgabe nicht erledigen kann, braucht es eine freigegebene Alternative.
Klare Nutzungsregeln für Mitarbeitende formulieren
Eine KI-Richtlinie darf nicht wie ein juristisches Handbuch wirken. Mitarbeitende brauchen schnelle Antworten für konkrete Situationen. Gute Regeln passen auf wenige Seiten, werden regelmäßig aktualisiert und sind an den Arbeitsabläufen ausgerichtet.
Formuliere beispielsweise:
- Nutze für dienstliche Aufgaben nur freigegebene KI-Dienste und Unternehmenskonten.
- Gib keine Zugangsdaten, Schlüssel, vertraulichen Kundendaten oder Details zu Sicherheitsvorfällen ein.
- Prüfe KI-Ausgaben fachlich, bevor du sie versendest, veröffentlichst oder in Systeme übernimmst.
- Lade keine Dateien hoch, wenn deren Schutzbedarf nicht eindeutig geklärt ist.
- Aktiviere keine Meeting-Aufzeichnung oder Transkription ohne Zustimmung der zuständigen Personen und ohne freigegebenen Dienst.
- Melde neue KI-Tools oder auffällige Ausgaben frühzeitig, ohne negative Folgen befürchten zu müssen.
Der letzte Punkt ist entscheidend. Wenn Mitarbeitende einen Fehler nur unter Angst vor Sanktionen melden können, erfährst du davon zu spät. Etabliere stattdessen eine Kultur, in der Fragen und Meldungen als Beitrag zur Sicherheit gelten.
Shadow AI dauerhaft steuern
Shadow AI ist kein einmaliges Projekt. KI-Funktionen verändern sich schnell, Anbieter passen Einstellungen an und neue Integrationen tauchen in bestehenden Anwendungen auf. Plane deshalb feste Überprüfungen ein.
Prüfe regelmäßig, ob freigegebene Dienste noch den vereinbarten Rahmen erfüllen, ob neue Funktionen aktiviert wurden und ob Teams inzwischen andere Anforderungen haben. Verbinde diese Prüfung mit Security Awareness, Beschaffung, Datenschutz und der Verwaltung von SaaS-Anwendungen.
Das Ziel ist nicht, jede KI-Nutzung zu kontrollieren. Du willst sichere, nachvollziehbare und produktive Nutzung ermöglichen. Wenn du Transparenz schaffst, Daten sauber klassifizierst, Freigaben pragmatisch gestaltest und technische Leitplanken setzt, wird aus Shadow AI ein steuerbarer Teil deiner Sicherheitsstrategie.
Nächster Schritt
Passenden Kurs zu Für Unternehmen finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Für Unternehmen
-
 KI Passkeys im Unternehmen einführen: Phishing-resistente Anmeldung mit Microsoft Entra ID 8 Min. Lesezeit
-
 KI OAuth-Apps im Microsoft-365-Tenant absichern: Consent Phishing erkennen und verhindern 8 Min. Lesezeit
-
 KI NIS2-Anforderungen im Mittelstand umsetzen: Vom Geltungsbereich zum Maßnahmenplan 8 Min. Lesezeit