Sicherheit im Unternehmen
OAuth-Apps im Microsoft-365-Tenant absichern: Consent Phishing erkennen und verhindern
OAuth-Apps im Microsoft-365-Tenant absichern: So erkennst und verhinderst du Consent Phishing trotz MFA.
 KI-generiert
Montagmorgen, kurz nach neun: Eine Mitarbeiterin meldet sich beim Service Desk, weil in ihrem Postfach plötzlich Weiterleitungsregeln auftauchen. Das Kennwort wurde nicht geändert, die Mehrfaktor-Authentifizierung zeigt keine Auffälligkeit, und der Login-Verlauf wirkt auf den ersten Blick plausibel. Die Ursache kann trotzdem ein erfolgreicher Angriff sein: Sie hat am Freitag einer scheinbar vertrauten Microsoft-365-App Zugriff auf ihr Konto gewährt.
Bei Consent Phishing nutzen Angreifer keine klassische Kennwortabfrage, sondern gefälschte oder täuschend echte App-Berechtigungsanfragen. Das Ziel ist eine OAuth-App, die nach der Zustimmung im Namen des angemeldeten Benutzers auf Daten zugreifen darf. Je nach Berechtigung liest sie E-Mails, durchsucht OneDrive-Dateien, verändert Kalenderdaten oder behält durch Refresh Tokens längerfristigen Zugang. MFA schützt die Anmeldung, aber nicht automatisch vor einer Zustimmung, die ein berechtigter Benutzer selbst erteilt.
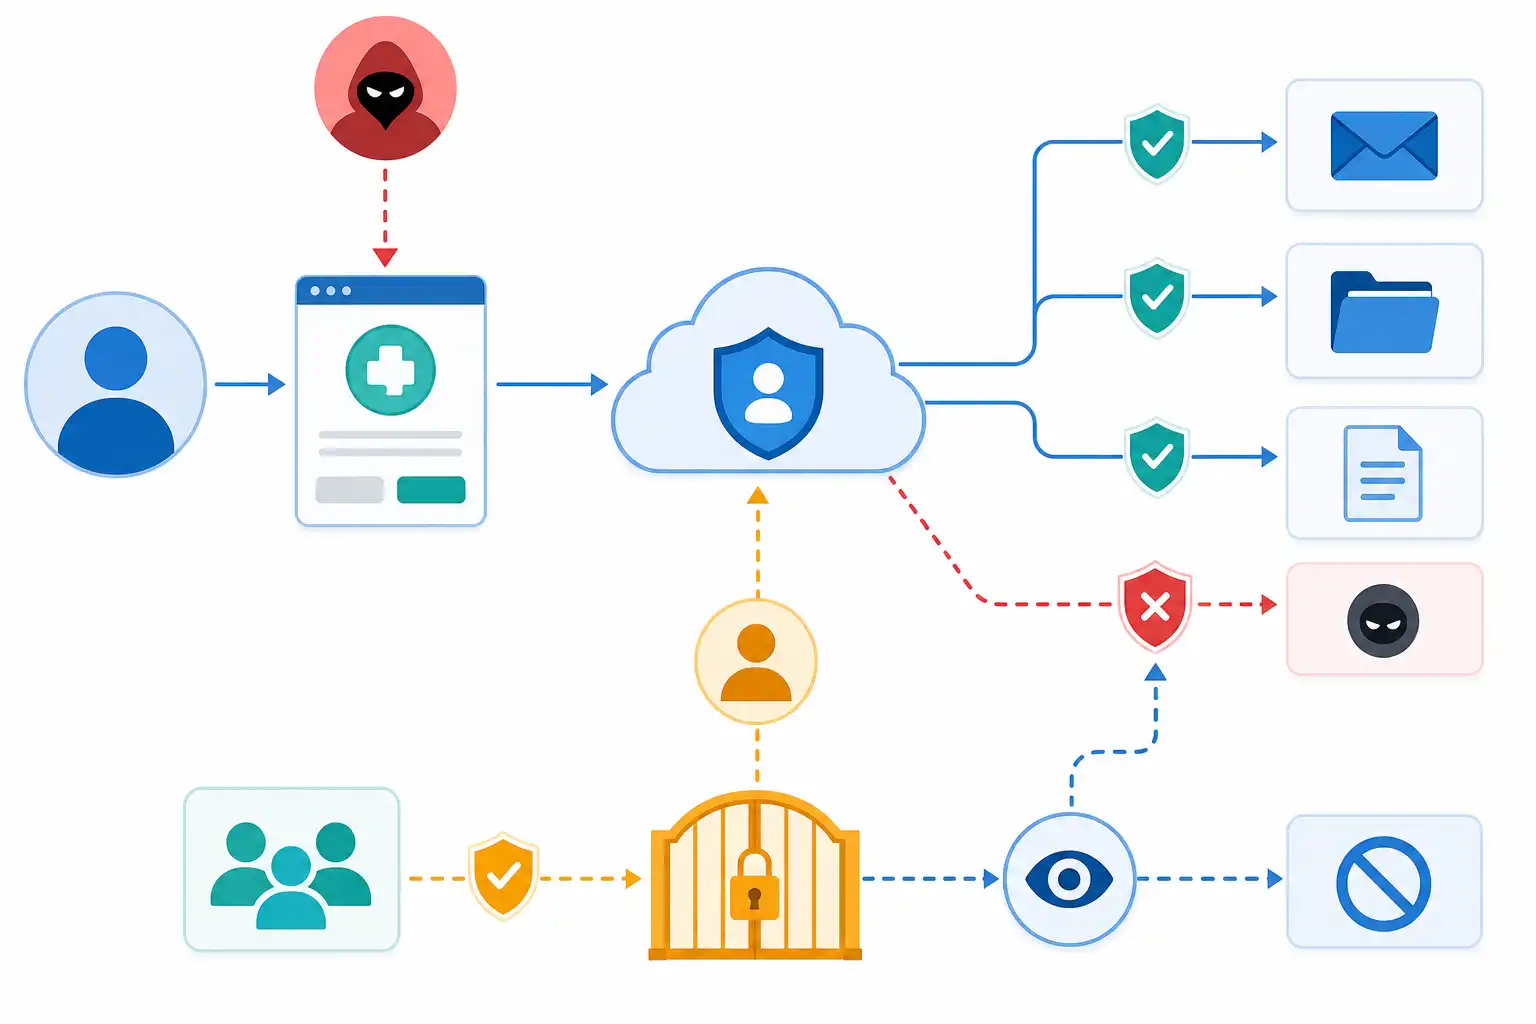
Infografik zu OAuth-Apps im Microsoft-365-Tenant absichern: Consent Phishing erkennen und verhindern (KI-generiert).
Was Consent Phishing so gefährlich macht
OAuth ist ein etabliertes Verfahren, mit dem Anwendungen Zugriff auf Ressourcen erhalten, ohne dass sie das Benutzerkennwort kennen müssen. In Microsoft 365 und Microsoft Entra ID verwenden viele legitime Anwendungen dieses Modell, etwa CRM-Systeme, Backup-Lösungen, Kollaborationstools oder interne Fachanwendungen.
Der Angriff missbraucht genau dieses Vertrauen. Eine Nachricht fordert etwa dazu auf, ein „Dokument sicher anzuzeigen“, eine angeblich abgelaufene Freigabe zu bestätigen oder ein neues Sicherheitsfeature zu aktivieren. Der Link führt nicht zwingend auf eine gefälschte Microsoft-Anmeldeseite. Häufig öffnet sich die echte Microsoft-Anmeldung und anschließend ein echter Zustimmungsdialog. Das macht den Angriff glaubwürdig.
Entscheidend ist nicht nur, ob sich ein Benutzer erfolgreich anmeldet. Entscheidend ist, welcher Anwendung er welche Berechtigungen einräumt.
Typische kritische Berechtigungen sind:
- Zugriff auf das Benutzerprofil und grundlegende Verzeichnisdaten
- Lesen von E-Mails und Anhängen
- Senden von E-Mails im Namen des Benutzers
- Lesen und Ändern von Dateien in OneDrive und SharePoint
- dauerhafter Zugriff durch Offlinezugriff beziehungsweise Refresh Tokens
- Zugriff auf Organisationsdaten oder Daten anderer Benutzer bei weitreichenden Anwendungsberechtigungen
Besonders riskant sind Anwendungen, deren Name bewusst generisch klingt, etwa „Microsoft Document Viewer“, „Shared File Access“ oder „Security Update Center“. Ein bekannter Name ist allerdings kein Beweis für Seriosität. Prüfe immer Herausgeber, Berechtigungen und Einsatzzweck.
Delegierte Berechtigungen und Anwendungsberechtigungen unterscheiden
Für die Bewertung einer OAuth-App musst du verstehen, in welchem Berechtigungskontext sie arbeitet. Microsoft Entra ID unterscheidet vor allem delegierte Berechtigungen und Anwendungsberechtigungen.
| Berechtigungsart | Zugriffskontext | Typisches Risiko |
|---|---|---|
| Delegierte Berechtigung | Die App handelt im Namen eines angemeldeten Benutzers. | Der Schaden richtet sich zunächst nach den Rechten dieses Benutzerkontos. |
| Anwendungsberechtigung | Die App handelt ohne angemeldeten Benutzer als eigener Dienst. | Bei weitreichender Freigabe kann sie auf viele oder alle Postfächer und Dateien zugreifen. |
Delegierte Berechtigungen sind ein häufiger Bestandteil von Consent Phishing. Sie können dennoch erheblichen Schaden verursachen, besonders bei Führungskräften, Administratoren, Projektleitungen oder Benutzern mit Zugriff auf vertrauliche SharePoint-Bereiche.
Anwendungsberechtigungen benötigen normalerweise eine Administratorzustimmung. Genau deshalb muss der Prozess für Admin Consent klar geregelt sein. Eine unüberlegte Zustimmung kann einer Anwendung Zugriff auf große Teile des Tenants verschaffen.
Benutzerzustimmungen bewusst einschränken
Der wirksamste technische Schritt ist eine restriktive Consent-Konfiguration in Microsoft Entra ID. Benutzer sollten nicht beliebigen Anwendungen pauschal zustimmen dürfen. Stattdessen definierst du, welche Zustimmung ohne Administrator zulässig ist und wann ein Antrag an das IT-Team gehen muss.
Prüfe in den Enterprise-Anwendungen und den Einstellungen für Benutzerzustimmungen insbesondere:
- Ob Benutzer Anwendungen mit beliebigen Berechtigungen zustimmen dürfen
- Ob nur verifizierte Herausgeber zugelassen sind
- Ob nur Berechtigungen mit geringem Risiko durch Benutzer freigegeben werden dürfen
- Ob ein Admin-Consent-Workflow aktiviert ist
- Wer Anträge bewertet und wer die endgültige Zustimmung erteilt
- Ob globale Administratoren nur für Ausnahmefälle eingesetzt werden
Für viele Unternehmen ist ein kontrollierter Admin-Consent-Workflow der praktikabelste Weg. Benutzer können eine benötigte Anwendung anfordern, statt eigenständig weitreichende Rechte zu vergeben. Das IT-Team prüft dann Hersteller, Zweck, Datenfluss, Berechtigungssatz und vorhandene Verträge.
Wichtig: Ein Admin-Consent-Workflow ist kein bloßer Freigabeknopf. Lege Zuständigkeiten, Bearbeitungszeiten und Eskalationswege fest. Sonst umgehen Fachbereiche den Prozess durch Schatten-IT oder private Konten.
Jede App vor der Freigabe strukturiert bewerten
Eine App-Prüfung muss nicht übermäßig bürokratisch sein, sollte aber nachvollziehbar erfolgen. Dokumentiere bei jeder neu zugelassenen Anwendung mindestens den fachlichen Zweck, den verantwortlichen Fachbereich, den Hersteller, die angeforderten Rechte und den Prüfzeitpunkt.
Nutze diese Checkliste vor einer Zustimmung:
- Welches konkrete Geschäftsproblem löst die Anwendung?
- Ist der Herausgeber verifiziert und als vertrauenswürdig bekannt?
- Passt der Anzeigename zur Domain, Dokumentation und Herstellerwebsite?
- Welche Microsoft-Graph-Berechtigungen fordert die App an?
- Benötigt sie Schreibrechte oder reichen Leserechte?
- Benötigt sie Zugriff auf alle Dateien oder nur auf vom Benutzer ausgewählte Dateien?
- Fordert sie Offlinezugriff an, und ist dieser für den Einsatzzweck erforderlich?
- Gibt es eine datenschutzrechtliche und vertragliche Bewertung?
- Wer ist künftig für die Anwendung und ihre regelmäßige Überprüfung verantwortlich?
- Wie wird die Anwendung entfernt, wenn sie nicht mehr benötigt wird?
Achte besonders auf Berechtigungen mit sehr allgemeiner Wirkung. „Mail.Read“ kann bereits sensible Kommunikation offenlegen. „Mail.Send“ ermöglicht überzeugende interne Phishing-Nachrichten. „Files.ReadWrite.All“ kann je nach Kontext den Zugriff auf zahlreiche Dateien eröffnen. Nicht jede dieser Berechtigungen ist grundsätzlich unzulässig, aber jede benötigt eine nachvollziehbare Begründung.
Das Prinzip lautet: so wenig Rechte wie möglich, so viel Zugriff wie nötig.
App-Governance als dauerhafte Aufgabe etablieren
Ein Tenant bleibt nicht sicher, wenn du nur neue Anträge prüfst. Bereits zugelassene Anwendungen verändern sich, werden nicht mehr verwendet oder wechseln ihren Besitzer. Deshalb gehört ein regelmäßiger App-Review in den Sicherheitsbetrieb.
Erstelle ein zentrales Verzeichnis aller Enterprise-Anwendungen und App-Registrierungen. Darin sollten mindestens App-Name, Application ID, Herausgeber, Eigentümer, Berechtigungen, Zustimmungsart, verantwortlicher Fachbereich und letzter Prüfzeitpunkt stehen.
Prüfe regelmäßig:
- Anwendungen ohne klaren Besitzer
- Anwendungen ohne Nutzung über einen längeren Zeitraum
- kürzlich erteilte Zustimmungen
- Apps mit E-Mail-, Datei- oder Verzeichnisberechtigungen
- Apps mit Anwendungsberechtigungen
- Anwendungen, deren Herausgeber nicht verifiziert ist
- doppelte oder ähnlich benannte Apps
- Service Principals, die außerhalb des normalen Beschaffungsprozesses entstanden sind
Eine gute Governance verbindet Technik und Verantwortlichkeit. Wenn niemand sagen kann, wofür eine App benötigt wird, sollte sie nicht dauerhaft Zugriff behalten. Entferne ungenutzte Anwendungen nach einem abgestimmten Verfahren und dokumentiere die Entscheidung.
Monitoring: Auffällige Zustimmungen früh erkennen
Consent Phishing hinterlässt Spuren in Audit- und Anmeldeprotokollen. Dein Security-Team sollte Ereignisse zur Zustimmung für Anwendungen, zur Erstellung von Service Principals und zu Änderungen an Berechtigungen überwachen. Welche Details verfügbar sind, hängt von deinen Microsoft-365- und Entra-ID-Lizenzen sowie der eingerichteten Protokollierung ab.
Priorisiere Warnungen für folgende Situationen:
- Ein Benutzer stimmt einer neuen App mit E-Mail- oder Dateizugriff zu
- Eine Anwendung erhält Offlinezugriff
- Ein Administrator erteilt eine mandantenweite Zustimmung
- Eine neue App-Registrierung erhält privilegierte Berechtigungen
- Eine Anwendung wird kurz nach einer verdächtigen E-Mail zugelassen
- Nach einer Zustimmung folgen ungewöhnliche Mailzugriffe, Weiterleitungsregeln oder Dateiaktivitäten
- Ein Benutzer genehmigt eine App, die im Unternehmen bislang unbekannt ist
Kombiniere diese Signale mit deinen bestehenden Prozessen für E-Mail-Sicherheit, Identity Monitoring und Incident Response. Einzelne Ereignisse sind nicht immer bösartig. Mehrere zeitlich nahe Ereignisse ergeben jedoch oft ein klares Bild.
Richtig reagieren, wenn eine verdächtige OAuth-App entdeckt wird
Wenn du eine verdächtige Anwendung findest, zählt Geschwindigkeit. Entferne nicht vorschnell alle Spuren, bevor du die wichtigsten Informationen gesichert hast. Dokumentiere App-Name, Application ID, Herausgeber, Berechtigungen, zustimmende Benutzer, Zeitpunkte und auffällige Aktivitäten.
Danach gehst du strukturiert vor:
- Entferne die Benutzerzustimmung oder blockiere die betreffende Enterprise-Anwendung.
- Widerrufe aktive Sitzungen und Refresh Tokens der betroffenen Benutzer.
- Prüfe das Postfach auf Weiterleitungsregeln, Delegierungen und verdächtige gesendete Nachrichten.
- Kontrolliere OneDrive- und SharePoint-Aktivitäten auf ungewöhnliche Downloads, Freigaben oder Änderungen.
- Prüfe Anmeldeprotokolle und Auditdaten auf weitere betroffene Konten.
- Setze bei konkretem Missbrauch das Kennwort zurück und überprüfe die registrierten MFA-Methoden.
- Informiere betroffene Benutzer gezielt und warne vor Folgeangriffen.
- Suche nach derselben App, Application ID oder ähnlichen App-Namen im gesamten Tenant.
Ein Kennwortwechsel allein genügt nicht immer. Wenn ein gültiges Token oder eine fortbestehende App-Zustimmung erhalten bleibt, kann der Zugriff weiterhin möglich sein. Deshalb müssen Token, Zustimmung und verdächtige Anwendung gemeinsam behandelt werden.
Security Awareness: Den Zustimmungsdialog lesbar machen
Viele Beschäftigte wissen, dass sie keine Kennwörter auf unbekannten Seiten eingeben sollen. Weniger bekannt ist das Risiko einer echten Microsoft-Zustimmungsseite. Genau hier sollte deine Awareness-Arbeit ansetzen.
Vermittle nicht nur die Regel „Klicke nicht auf verdächtige Links“. Erkläre anhand realistischer Beispiele, woran Mitarbeiter eine riskante Berechtigungsanfrage erkennen:
- Die App wurde nicht bewusst angefordert.
- Der Zweck bleibt vage oder passt nicht zur aktuellen Arbeit.
- Die Berechtigungen wirken umfangreicher als erwartet.
- Der Herausgeber ist unbekannt oder der Name wirkt generisch.
- Zeitdruck, Drohungen oder ungewöhnliche Dringlichkeit begleiten die Anfrage.
- Die Aufforderung kam per E-Mail, Chat oder über eine unerwartete Datei-Freigabe.
Gib einen klaren Meldeweg vor. Mitarbeiter sollten verdächtige Zustimmungsseiten nicht erst selbst analysieren müssen. Ein Screenshot, die App-ID oder die weitergeleitete Nachricht helfen dem IT-Team bei der Prüfung.
Passende Seminare und Termine findest du bei uns auf cmt.de.
Fazit: MFA ist wichtig, aber keine Freigabeprüfung
Mehrfaktor-Authentifizierung bleibt ein unverzichtbarer Schutz gegen Kontoübernahmen. Sie verhindert jedoch nicht, dass ein korrekt angemeldeter Benutzer einer schädlichen OAuth-App Zugriff gewährt. Der Schutz gegen Consent Phishing entsteht durch mehrere Maßnahmen: restriktive Benutzerzustimmung, klaren Admin Consent, sorgfältige Berechtigungsprüfung, kontinuierliches Monitoring und verständliche Security Awareness.
Wenn du Anwendungen als dauerhafte Identitäten in deinem Tenant behandelst, statt sie nur einmalig zu genehmigen, reduzierst du eine häufig unterschätzte Angriffsfläche erheblich.
Nächster Schritt
Passenden Kurs zu Für Unternehmen finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Für Unternehmen
-
 KI Passkeys im Unternehmen einführen: Phishing-resistente Anmeldung mit Microsoft Entra ID 8 Min. Lesezeit
-
 KI Shadow AI im Unternehmen absichern: KI-Tools erkennen, Regeln setzen und Daten schützen 8 Min. Lesezeit
-
 KI NIS2-Anforderungen im Mittelstand umsetzen: Vom Geltungsbereich zum Maßnahmenplan 8 Min. Lesezeit