Sicherheit im Unternehmen
Ransomware: schützen, erkennen und im Ernstfall richtig reagieren
Ransomware erkennen, wirksam verhindern und im Notfall richtig handeln: So schützt du Daten, Systeme und den Geschäftsbetrieb.
 KI-generiert
Montagmorgen, kurz nach acht: Mehrere Mitarbeitende melden, dass sie keine Dateien mehr auf dem gemeinsamen Laufwerk öffnen können. Auf ihren Bildschirmen erscheint eine Lösegeldforderung. Gleichzeitig schlagen Sicherheitswerkzeuge fehlgeschlagene Anmeldungen und ungewöhnlich viele Dateiänderungen an. Jetzt zählt nicht, wer zuerst eine Erklärung findet. Entscheidend ist, dass dein Team Systeme kontrolliert isoliert, Beweise sichert und den Schaden begrenzt.
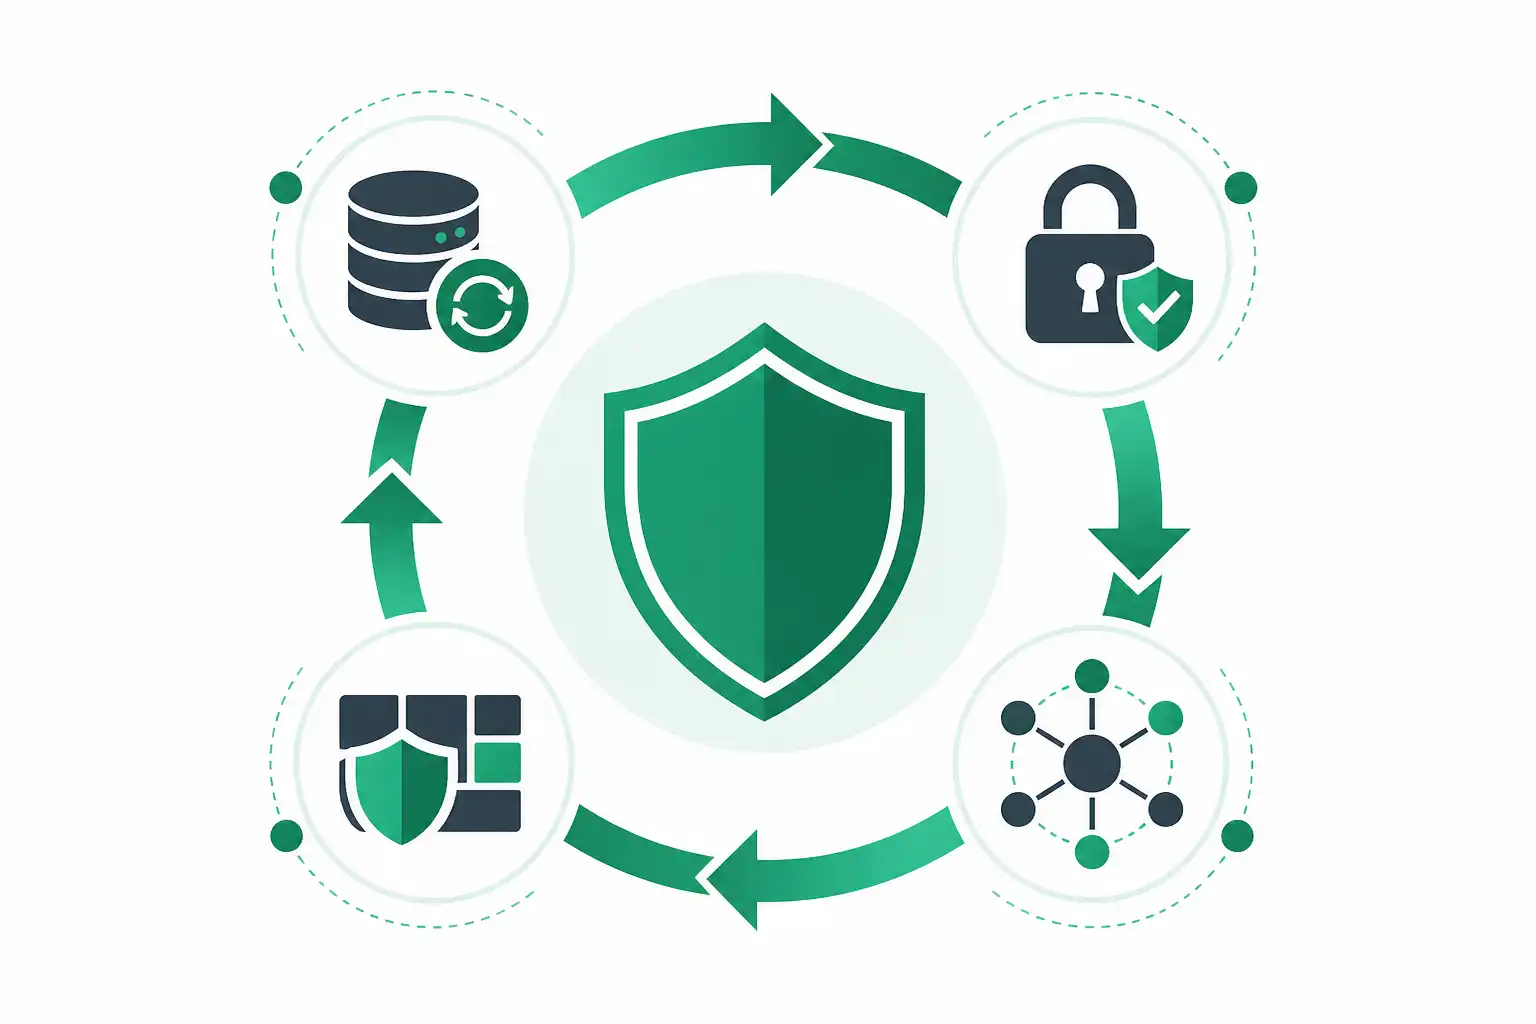
Ransomware gehört zu den folgenschwersten Angriffen auf Unternehmen. Angreifer verschlüsseln Daten, stehlen sie häufig zuvor und setzen Organisationen anschließend unter Druck. Betroffen sein können Arbeitsplätze, Server, virtuelle Umgebungen, Cloud-Speicher, Fachanwendungen und Backups. Ein wirksamer Schutz besteht deshalb nicht aus einem einzelnen Produkt. Du brauchst technische Maßnahmen, klare Verantwortlichkeiten, geübte Abläufe und Mitarbeitende, die verdächtige Situationen früh erkennen.
Infografik zu Ransomware: schützen, erkennen und im Ernstfall richtig reagieren (KI-generiert).
Wie Ransomware ins Unternehmen gelangt
Der erste Zugang ist oft unspektakulär. Eine gefälschte E-Mail, ein kompromittiertes Benutzerkonto oder eine ungepatchte Schwachstelle reichen aus, damit Angreifer Fuß fassen. Besonders kritisch sind Systeme, die aus dem Internet erreichbar sind, etwa Fernzugänge, Webanwendungen, VPN-Gateways oder Verwaltungsoberflächen.
Häufige Einstiegspunkte sind:
- Phishing-E-Mails mit schädlichen Anhängen, Links oder gefälschten Anmeldeseiten
- Gestohlene oder wiederverwendete Passwörter für Cloud-Dienste, VPN oder Remote-Zugänge
- Fehlende Multi-Faktor-Authentifizierung bei privilegierten Konten
- Nicht eingespielte Sicherheitsupdates für Betriebssysteme, Anwendungen und Netzwerkkomponenten
- Falsch konfigurierte oder unnötig offen erreichbare Dienste
- Schadsoftware über manipulierte Software-Downloads oder kompromittierte Lieferketten
- Missbrauch von Administratorrechten, die im Alltag zu weit vergeben wurden
Wichtig ist: Nicht jede Ransomware-Infektion beginnt mit einer auffälligen Schadsoftware. Angreifer arbeiten oft zunächst mit legitimen Werkzeugen und vorhandenen Zugangsdaten. Sie melden sich an, erkunden die Umgebung, erhöhen ihre Berechtigungen und bewegen sich seitlich durch das Netzwerk. Dadurch können sie lange unentdeckt bleiben, wenn Protokollierung und Monitoring diese Aktivitäten nicht sichtbar machen.
So läuft ein Ransomware-Angriff typischerweise ab
Ein Angriff entwickelt sich meist in mehreren Phasen. Wenn du diese Phasen kennst, kannst du Warnsignale besser einordnen und passende Kontrollen aufbauen.
| Phase | Was Angreifer tun | Woran du es erkennen kannst |
|---|---|---|
| Initialer Zugriff | Zugang über Phishing, Schwachstellen oder gestohlene Konten | Ungewöhnliche Anmeldungen, neue Geräte, verdächtige E-Mails |
| Erkundung | Systeme, Konten, Freigaben und Sicherheitswerkzeuge identifizieren | Auffällige Abfragen, neue Scans, ungewöhnliche administrative Aktivitäten |
| Rechteausweitung | Höhere Berechtigungen oder Domänenzugriff erlangen | Änderungen an Gruppen, neuen Admin-Konten, Sicherheitswarnungen |
| Seitwärtsbewegung | Weitere Systeme und Datenbestände erreichen | Anmeldungen zwischen Systemen, Zugriff auf viele Freigaben |
| Datenabfluss | Daten kopieren und ausleiten | Große Datenübertragungen, neue Cloud-Ziele, ungewöhnlicher Netzwerkverkehr |
| Verschlüsselung | Dateien und Systeme unbrauchbar machen | Viele Dateiänderungen, umbenannte Dateien, Lösegeldnotizen |
Die Verschlüsselung ist oft nur der sichtbare Endpunkt. Besonders belastend ist die vorherige Datenausleitung. Selbst wenn du Systeme aus Backups wiederherstellen kannst, können Angreifer mit der Veröffentlichung vertraulicher Daten drohen. Deshalb müssen Prävention, Monitoring und Incident Response zusammenwirken.
Schutzmaßnahmen, die in der Praxis wirklich helfen
Backups nach dem 3-2-1-Prinzip aufbauen und testen
Ein Backup ist nur dann ein Rettungsanker, wenn es im Ernstfall verfügbar, vollständig und sauber wiederherstellbar ist. Das 3-2-1-Prinzip bietet dafür eine bewährte Orientierung:
- Halte mindestens drei Kopien wichtiger Daten vor.
- Nutze mindestens zwei unterschiedliche Speichermedien oder Speichertechnologien.
- Bewahre mindestens eine Kopie getrennt von der Produktivumgebung auf.
Bei Ransomware reicht eine einfache Sicherung auf einem dauerhaft verbundenen Netzlaufwerk nicht aus. Angreifer suchen gezielt nach Backups und versuchen, diese zu löschen oder zu verschlüsseln. Plane daher getrennte Berechtigungen, unveränderbare Sicherungen, zeitlich begrenzte Administrationsrechte und eine Kopie außerhalb der üblichen Domäne ein.
Entscheidend sind regelmäßige Wiederherstellungstests. Prüfe nicht nur, ob ein Backup erfolgreich durchgelaufen ist. Stelle beispielhaft Dateien, Datenbanken, virtuelle Maschinen und kritische Anwendungen wieder her. Dokumentiere dabei Dauer, Abhängigkeiten und Probleme. Nur so weißt du, ob deine Wiederanlaufziele realistisch sind.
Patch-Management verbindlich organisieren
Viele erfolgreiche Angriffe nutzen bekannte Schwachstellen. Ein strukturiertes Patch-Management reduziert dieses Risiko erheblich. Dazu brauchst du einen vollständigen Überblick über Hardware, Betriebssysteme, Anwendungen, Cloud-Dienste und Netzwerkkomponenten.
Lege fest, wer Sicherheitsmeldungen bewertet, wer Updates testet und wer die Installation freigibt. Kritische Sicherheitsupdates für internetexponierte Systeme müssen besonders schnell behandelt werden. Berücksichtige dabei auch Produkte, die gerne übersehen werden: VPN-Appliances, Firewalls, NAS-Systeme, Druckserver, Remote-Management-Lösungen und Drittanbieter-Komponenten.
Ein gutes Vorgehen verbindet Geschwindigkeit mit Kontrolle. Teste Updates bei geschäftskritischen Anwendungen zunächst in einer geeigneten Umgebung. Gleichzeitig darf ein langwieriger Freigabeprozess nicht dazu führen, dass bekannte Sicherheitslücken über Wochen offen bleiben.
Netzsegmentierung begrenzt die Ausbreitung
Ein flaches Netzwerk macht es Angreifern leicht. Kann ein kompromittierter Arbeitsplatz ohne Einschränkung Server, Verwaltungsnetze und Sicherungssysteme erreichen, wächst der Schaden schnell.
Segmentiere daher Bereiche nach Schutzbedarf und Funktion. Trenne beispielsweise Büroarbeitsplätze, Server, Produktionsumgebungen, Administrationssysteme, Gäste-WLAN und Backup-Infrastruktur. Erlaube Netzwerkverbindungen nur dort, wo sie fachlich erforderlich sind. Besonders privilegierte Verwaltungszugänge gehören in getrennte, stark überwachte Bereiche.
Netzsegmentierung ist kein Projekt, das du einmal abschließt. Dokumentiere Kommunikationsbeziehungen, überprüfe Firewall-Regeln regelmäßig und entferne Ausnahmen, die nicht mehr benötigt werden. Teste außerdem, ob deine Regeln im Notfall eine schnelle Isolierung einzelner Segmente ermöglichen.
MFA und sichere Identitäten etablieren
Gestohlene Zugangsdaten sind für Ransomware-Gruppen äußerst wertvoll. Multi-Faktor-Authentifizierung, kurz MFA, erschwert den Missbrauch erheblich. Setze sie mindestens für externe Zugänge, Cloud-Dienste, Administrationskonten und besonders schützenswerte Anwendungen ein.
MFA ersetzt jedoch kein gutes Berechtigungsmanagement. Vergib Rechte nach dem Prinzip der minimalen Berechtigung. Mitarbeitende sollen nur die Zugriffe erhalten, die sie für ihre Aufgaben benötigen. Administrierende sollten getrennte Konten für normale Büroarbeit und administrative Tätigkeiten verwenden. Überprüfe privilegierte Gruppen, Servicekonten und ehemalige Benutzerkonten regelmäßig.
Achte auch auf die Wiederherstellungswege von Konten. Ein schwach abgesicherter Passwort-Reset kann starke Anmeldungsschutzmaßnahmen umgehen. Prozesse für Identitätsprüfung, Notfallzugänge und Änderungen an MFA-Faktoren müssen klar geregelt sein.
Awareness ist eine technische Schutzmaßnahme mit menschlichem Faktor
Viele Angriffe beginnen im Postfach oder mit einer gefälschten Anmeldeseite. Mitarbeitende brauchen daher konkrete Orientierung statt allgemeiner Warnungen. Zeige anhand realistischer Beispiele, wie täuschend echte E-Mails, Rechnungen, Bewerbungen oder angebliche Freigabeanfragen aussehen können.
Gute Awareness-Schulungen vermitteln klare Handlungen:
- Prüfe Absender, Zieladresse eines Links und ungewöhnliche Aufforderungen.
- Gib Passwörter nicht nach Aufforderung per E-Mail oder Chat ein.
- Melde verdächtige Nachrichten frühzeitig an eine festgelegte Stelle.
- Öffne keine unerwarteten Anhänge, auch nicht von scheinbar bekannten Absendern.
- Frage bei ungewöhnlichen Zahlungs-, Freigabe- oder Kontodatenänderungen über einen zweiten Kanal nach.
Wir empfehlen, Awareness regelmäßig mit praktischen Übungen, kurzen Wiederholungen und einer positiven Fehlerkultur zu verbinden. Wer Unsicherheiten ohne Angst vor Vorwürfen meldet, hilft dem Unternehmen schneller als jemand, der eine verdächtige Beobachtung verschweigt.
Was du im Ernstfall sofort tun solltest
Wenn ein Ransomware-Verdacht besteht, geht es zunächst um Eindämmung. Trenne betroffene Geräte kontrolliert vom Netzwerk. Entferne Netzwerkkabel, deaktiviere bei Bedarf WLAN und unterbreche gefährdete Verbindungen. Schalte Systeme nicht vorschnell aus, sofern dein Incident-Response-Team keine andere Anweisung gibt. Laufende Prozesse, Speicherinhalte und Protokolle können wichtige Hinweise für Analyse und Beweissicherung enthalten.
Orientiere dich an dieser Reihenfolge:
- Alarmiere das Incident-Response-Team, die IT-Leitung und definierte Entscheidungsträger.
- Isoliere betroffene Systeme und bei Bedarf Netzwerksegmente.
- Sichere relevante Informationen wie Warnmeldungen, Zeitpunkte, Benutzerkonten, Logdaten und Lösegeldnotizen.
- Stoppe verdächtige Konten, Sitzungen und Fernzugänge.
- Prüfe, welche Systeme, Daten und Identitäten betroffen sein könnten.
- Aktiviere Kommunikations-, Krisen- und Wiederanlaufpläne.
- Beziehe bei Bedarf spezialisierte Forensik, Rechtsberatung, Datenschutz und Versicherungsansprechpartner ein.
Meldepflichten können je nach betroffenen Daten, Branche und Standort relevant sein. Prüfe frühzeitig mit den zuständigen Fachstellen, ob und welche Meldungen erforderlich sind. Warte nicht ab, bis alle technischen Details geklärt sind. Eine erste Bewertung, nachvollziehbare Dokumentation und rechtzeitige Einbindung der Verantwortlichen sind wesentlich.
Warum du nicht vorschnell zahlen solltest
Eine Lösegeldforderung erzeugt Zeitdruck, aber eine Zahlung ist keine verlässliche Lösung. Du erhältst keine Garantie, dass du einen funktionierenden Entschlüsselungsschlüssel bekommst, dass alle Daten wiederhergestellt werden oder dass gestohlene Daten gelöscht bleiben. Außerdem kann eine Zahlung weitere Forderungen auslösen.
Die bessere Grundlage für Entscheidungen sind belastbare Fakten: Welche Daten wurden verschlüsselt? Gibt es Hinweise auf Datenabfluss? Welche Backups sind intakt? Wie lange dauert eine Wiederherstellung? Welche Geschäftsprozesse haben Priorität? Dokumentiere Entscheidungen sorgfältig und stimme sie mit Geschäftsleitung, Rechtsberatung und den zuständigen Sicherheitsverantwortlichen ab.
Sauber wiederherstellen statt den Angriff zurückholen
Beginne die Wiederherstellung erst, wenn du den Angriffsweg ausreichend verstanden und geschlossen hast. Sonst riskierst du, dass Angreifer über verbliebene Zugänge erneut zuschlagen. Setze kompromittierte Passwörter zurück, prüfe MFA-Faktoren, entferne unberechtigte Konten, aktualisiere betroffene Systeme und untersuche Konfigurationen sowie Protokolle.
Stelle dann in einer festgelegten Reihenfolge wieder her:
- Identitätsdienste, Administration und zentrale Sicherheitsfunktionen
- Netzwerkdienste und Kerninfrastruktur
- Geschäftskritische Anwendungen und ihre Daten
- Weitere Server, Arbeitsplätze und weniger kritische Systeme
Validiere jedes wiederhergestellte System. Prüfe Sicherheitsupdates, Konfigurationen, Konten, Protokollierung und Anbindung an Monitoring-Systeme. Beobachte die Umgebung nach dem Wiederanlauf besonders aufmerksam. Ein Abschlussbericht sollte Ursachen, Auswirkungen, Entscheidungen, Wiederherstellungsdauer und konkrete Verbesserungen festhalten.
Ransomware-Abwehr wird wirksam, wenn du sie als fortlaufende Aufgabe behandelst. Technische Kontrollen, trainierte Teams und getestete Notfallpläne greifen ineinander. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Für Unternehmen finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Für Unternehmen
-
 KI Passkeys im Unternehmen einführen: Phishing-resistente Anmeldung mit Microsoft Entra ID 8 Min. Lesezeit
-
 KI Shadow AI im Unternehmen absichern: KI-Tools erkennen, Regeln setzen und Daten schützen 8 Min. Lesezeit
-
 KI OAuth-Apps im Microsoft-365-Tenant absichern: Consent Phishing erkennen und verhindern 8 Min. Lesezeit