Sicherheit im Unternehmen
Microsoft Entra Conditional Access sicher einrichten: Baselines, Ausnahmen und Notfallzugriff
Microsoft Entra Conditional Access sicher einrichten: So schützt du Konten mit Baselines, Ausnahmen und Notfallzugriff.
 KI-generiert
Montagmorgen, ein Administrator kann sich nach einer Richtlinienänderung nicht mehr im Microsoft-365-Tenant anmelden. Die neue Conditional-Access-Richtlinie erzwingt MFA für alle Konten, doch der zweite Faktor des einzigen globalen Administrators ist nicht erreichbar. Was als Schutz gegen Kontoübernahmen gedacht war, wird zum Betriebsproblem. Genau deshalb gehören Baselines, dokumentierte Ausnahmen und getestete Notfallzugriffe zusammen.
Microsoft Entra Conditional Access ist ein zentrales Werkzeug, um Anmeldungen kontextabhängig zu schützen. Du kannst Regeln etwa an Benutzergruppen, Geräte, Standorte, Anwendungen, Risiken oder Anmeldemethoden knüpfen. Das ist wirkungsvoll, aber auch fehleranfällig: Eine zu breit formulierte Regel sperrt legitime Arbeitsabläufe aus. Eine großzügige Ausnahme schafft dagegen eine dauerhafte Lücke.
Bei uns empfehlen wir deshalb keine Sammlung einzelner Richtlinien ohne Plan, sondern eine nachvollziehbare Reihenfolge: zuerst Zugänge absichern, dann Richtlinien kontrolliert aktivieren und anschließend Ausnahmen fortlaufend prüfen.
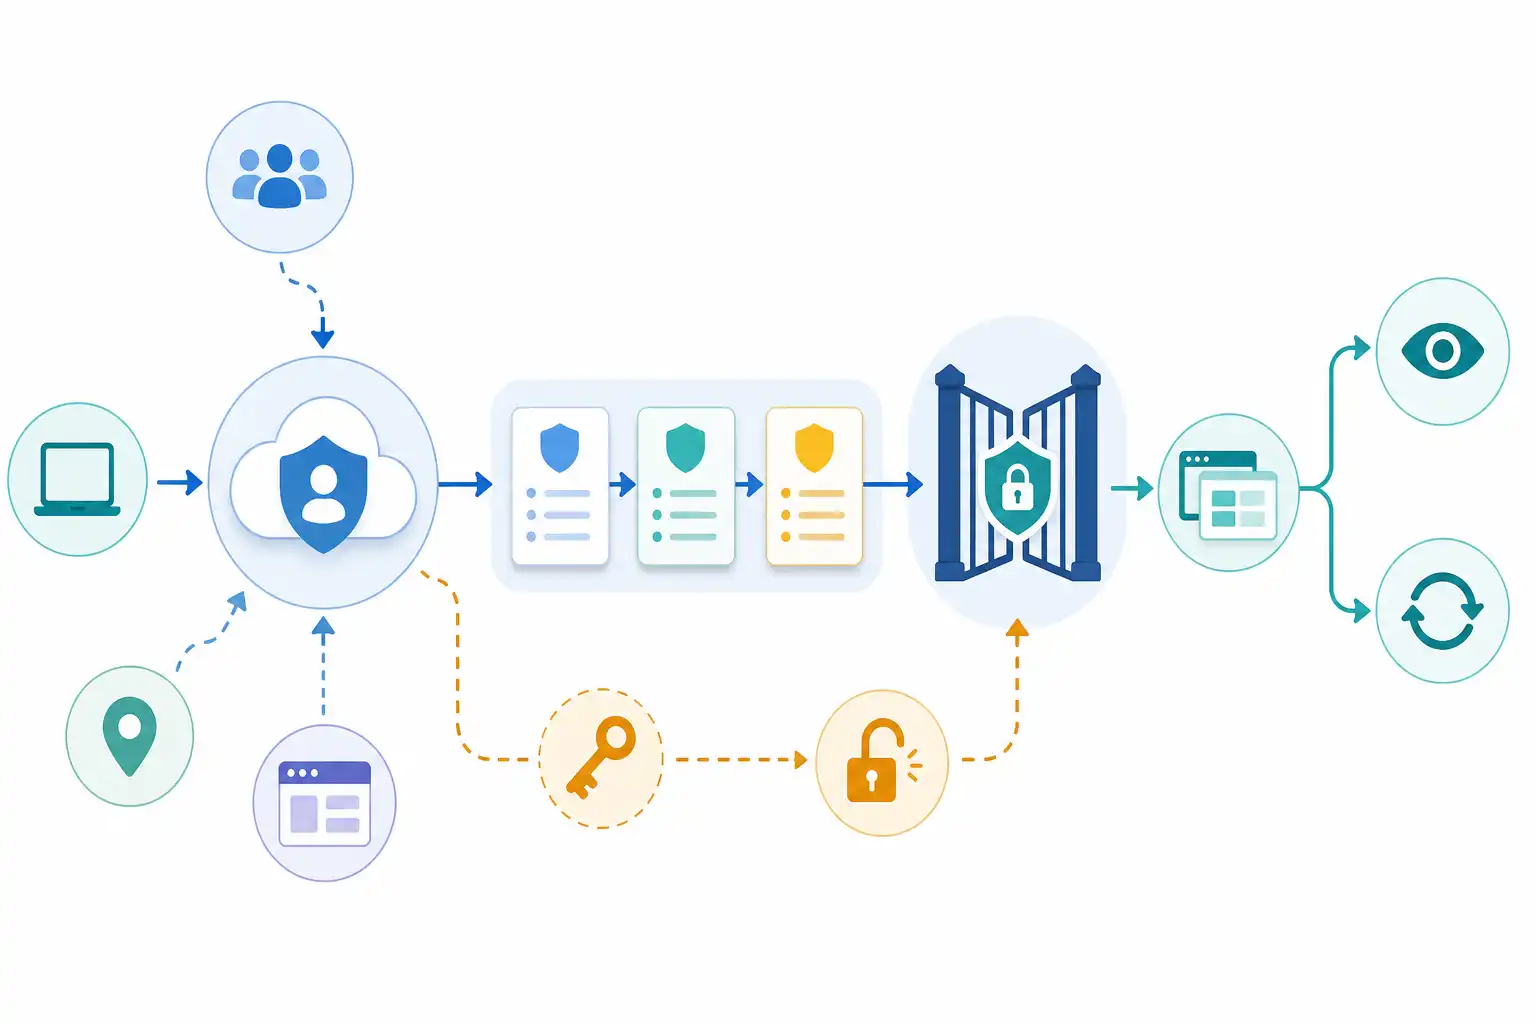
Infografik zu Microsoft Entra Conditional Access sicher einrichten: Baselines, Ausnahmen und Notfallzugriff (KI-generiert).
Was Conditional Access leisten soll
Conditional Access bewertet Bedingungen bei einer Anmeldung und entscheidet, ob der Zugriff erlaubt, blockiert oder nur unter zusätzlichen Anforderungen möglich ist. Typische Anforderungen sind:
- Mehrstufige Authentifizierung
- ein konformes oder verwaltetes Gerät
- eine genehmigte Client-App
- eine bestimmte Anmeldestärke, etwa phishing-resistente Verfahren
- eine erneute Anmeldung nach festgelegten Sitzungsbedingungen
Damit reduziert Conditional Access insbesondere das Risiko gestohlener Passwörter. Ein Passwort allein reicht dann nicht mehr aus, um auf E-Mails, Dateien oder Verwaltungsportale zuzugreifen. Dennoch ersetzt die Technik weder gute Berechtigungsverwaltung noch Monitoring oder Security Awareness. Angreifer versuchen heute häufig, Sitzungen und Token zu stehlen, statt Passwörter direkt zu erraten. Wie du solche Angriffe erkennst und abwehrst, erklären wir im Beitrag AiTM-Phishing in Microsoft 365 erkennen und verhindern: Sitzungscookies und Token-Diebstahl stoppen.
Wichtig ist auch die Abgrenzung: Richtlinien für Benutzeranmeldungen schützen nicht automatisch Workloads, Service Principals oder Managed Identities. Diese Identitäten brauchen ein eigenes Sicherheitskonzept. Lies dazu unseren Ratgeber Workload Identities in Microsoft Entra ID absichern: Service Principals, Managed Identities und Secrets kontrollieren.
Vor dem ersten Rollout: Bestand und Zielbild klären
Bevor du eine Richtlinie erstellst, musst du wissen, welche Anmeldewege in deinem Unternehmen tatsächlich existieren. Das betrifft nicht nur Mitarbeitende, sondern auch Administration, externe Gäste, mobile Geräte, Konferenzraumsysteme, ältere Anwendungen und automatisierte Prozesse.
Erfasse mindestens diese Punkte:
- Welche administrativen Rollen gibt es, und wer nutzt sie?
- Welche Benutzergruppen benötigen Zugriff auf Microsoft 365, Azure oder interne Anwendungen?
- Welche Anwendungen unterstützen moderne Authentifizierung?
- Welche Geräte sind verwaltet, registriert oder als konform eingestuft?
- Welche Länder, Regionen oder festen Unternehmensstandorte sind erwartbar?
- Welche Konten nutzen externe Dienstleister oder Partner?
- Welche Prozesse hängen noch an älteren Protokollen oder Authentifizierungsverfahren?
- Welche Konten dürfen im Notfall administrativen Zugriff erhalten?
Prüfe besonders alte Authentifizierung. Protokolle ohne moderne Authentifizierung können MFA-Anforderungen umgehen oder führen zu unerwarteten Störungen. Wenn du sie nicht unmittelbar abschalten kannst, dokumentiere ihre Nutzung, lege einen Ablöseplan fest und verhindere, dass daraus eine unbefristete Ausnahme wird.
Auch Gastkonten verdienen eine eigene Betrachtung. Sie benötigen oft Zugriff auf Teams, SharePoint oder einzelne Anwendungen, sollen aber nicht denselben Zugriff erhalten wie interne Mitarbeitende. Konkrete Maßnahmen dazu findest du in Microsoft Entra ID Gastzugriffe absichern: Externe Zusammenarbeit ohne offene Türen.
Die Baselines in sinnvoller Reihenfolge einführen
Eine sichere Konfiguration entsteht nicht durch möglichst viele Richtlinien. Starte mit wenigen, verständlichen Baselines und erweitere sie erst nach einer kontrollierten Prüfung.
1. Notfallzugriff vorbereiten
Richte mindestens zwei separate Notfallzugriffskonten ein, bevor du umfassende Zugriffsregeln aktivierst. Diese Konten dienen ausschließlich dazu, einen Tenant bei fehlerhaften Richtlinien, einem Ausfall von Authentifizierungsmethoden oder einem Verlust regulärer Administratorkonten wieder handlungsfähig zu machen.
Für Notfallzugriffskonten gilt:
- Nutze dedizierte Cloudkonten, die nicht von lokaler Verzeichnis-Synchronisierung abhängen.
- Vergib nur die Berechtigungen, die für die Wiederherstellung erforderlich sind. In der Praxis ist häufig eine hoch privilegierte Rolle notwendig.
- Schließe die Konten gezielt von ausgewählten Conditional-Access-Richtlinien aus, damit sie ihren Zweck erfüllen können.
- Verwahre Zugangsdaten und Wiederherstellungsinformationen nach einem dokumentierten, zugriffsbeschränkten Verfahren.
- Nutze die Konten nicht für tägliche Verwaltungsaufgaben.
- Überwache jede Anmeldung dieser Konten und lege einen verbindlichen Alarmprozess fest.
- Prüfe den Zugriff regelmäßig in einem kontrollierten Test.
Die Ausnahme für Notfallzugriff ist keine Freigabe ohne Kontrolle. Sie ist ein bewusst akzeptiertes Restrisiko, das du durch starke Zugangsdaten, sichere Verwahrung, Monitoring und seltene Nutzung minimierst.
2. MFA für Administratoren erzwingen
Als erste produktive Baseline schützt du privilegierte Rollen. Administrative Konten sind für Angreifer besonders wertvoll, weil sie Sicherheitsregeln ändern, Datenzugriffe erweitern oder Identitäten manipulieren können.
Erfasse dazu alle Verzeichnisrollen und administrative Zugänge zu Azure, Microsoft 365 sowie weiteren kritischen Anwendungen. Verlange MFA konsequent und bevorzuge für besonders privilegierte Konten resistente Verfahren wie Passkeys oder Sicherheitsschlüssel, sofern deine Umgebung dies unterstützt. Warum solche Verfahren einen wichtigen Schutz gegen Phishing bieten, zeigen wir in Passkeys im Unternehmen einführen: Phishing-resistente Anmeldung mit Microsoft Entra ID.
Die Richtlinie sollte möglichst klar bleiben: Zielgruppe sind privilegierte Rollen, Ziel sind relevante Cloudanwendungen, Kontrolle ist MFA. Notfallzugriffskonten sind der eng definierte Ausschluss. Vermeide es, ganze Administratorgruppen auszunehmen, nur weil einzelne Mitglieder vorübergehend Schwierigkeiten mit der Registrierung haben.
3. MFA für alle Benutzerkonten ausrollen
Im nächsten Schritt schützt du reguläre Benutzerkonten. Beginne mit einer Pilotgruppe aus IT, Fachbereichen und mobilen Arbeitsplätzen. Diese Gruppe sollte typische Nutzungsszenarien abbilden: Browser, Mobilgeräte, Desktop-Apps, externe Netzwerke und gegebenenfalls Shared Devices.
Nutze zunächst den Berichtsmodus, sofern er für deine Richtlinie verfügbar ist. Prüfe die Anmeldeprotokolle: Wen würde die Richtlinie betreffen? Welche Anwendungen oder Geräte verursachen Fehler? Gibt es unerwartete Dienstkonten oder technische Benutzer?
Danach aktivierst du die Richtlinie stufenweise. Kommuniziere vorab verständlich, was Mitarbeitende tun müssen, welche Authentifizierungsmethoden zugelassen sind und an wen sie sich bei Problemen wenden. Technischer Schutz funktioniert besser, wenn Teams Phishing und ungewöhnliche Anmeldeaufforderungen erkennen. Das gehört in ein dauerhaftes Konzept für Security Awareness im Team aufbauen.
4. Legacy-Authentifizierung blockieren
Sobald du Abhängigkeiten geprüft und migriert hast, blockierst du alte Authentifizierungsverfahren. Diese Baseline schließt häufig eine Lücke, die andernfalls MFA-Schutz abschwächt.
Gehe dabei datenbasiert vor. Suche in den Anmeldeprotokollen nach betroffenen Clients und Konten. Falls eine Anwendung noch nicht modern authentifizieren kann, ist das kein Grund für eine globale Ausnahme. Begrenze die Ausnahme auf das konkrete Konto, die Anwendung und einen nachvollziehbaren Zeitraum. Dokumentiere einen Verantwortlichen für die Ablösung.
5. Zugriffe nach Gerätezustand und Risiko absichern
Erst nachdem MFA stabil läuft, solltest du komplexere Bedingungen ergänzen. Dazu zählen Anforderungen an konforme Geräte, Einschränkungen für nicht verwaltete Endgeräte oder Maßnahmen bei riskanten Anmeldungen.
Diese Regeln können sehr wirksam sein, führen aber häufiger zu Betriebsstörungen. Ein Gerät ist nicht automatisch konform, nur weil es verwaltet wird. Prüfe deshalb die Zusammenarbeit zwischen Geräteverwaltung, Compliance-Regeln und Conditional Access. Teste außerdem Zugriffe aus dem Homeoffice, von Mobilgeräten und von externen Partnern.
Ausnahmen so klein wie möglich halten
Ausnahmen sind notwendig, wenn sie einen konkreten, nachvollziehbaren Zweck erfüllen. Gefährlich werden sie, wenn sie bequem sind, niemandem gehören oder nie überprüft werden.
Eine gute Ausnahme beantwortet fünf Fragen:
- Welches konkrete Konto, welche Gruppe oder welche Anwendung ist betroffen?
- Warum ist die Ausnahme technisch oder organisatorisch erforderlich?
- Welche Richtlinie wird dadurch umgangen?
- Welche kompensierenden Schutzmaßnahmen gelten?
- Wann wird die Ausnahme überprüft oder beendet?
Vermeide breite Ausschlüsse wie „alle Administratoren“, „alle Geräte aus dem Unternehmensnetz“ oder „gesamte Abteilung“. Auch vertrauenswürdige Standorte sind kein pauschaler Sicherheitsbeweis. Ein Angriff kann aus einem internen Netz, über ein kompromittiertes Gerät oder über einen VPN-Zugang erfolgen.
Wenn du standortbasierte Ausnahmen benötigst, begrenze sie auf klar definierte Szenarien und kombiniere sie weiterhin mit MFA. Dokumentiere jede Ausnahme in einem Register mit Eigentümer, Begründung, Genehmigung und Prüftermin.
Wirksamkeit regelmäßig prüfen
Conditional Access ist keine Einmal-Konfiguration. Neue Anwendungen, veränderte Arbeitsformen, Übernahmen, neue Partner und geänderte Angriffswege verändern die Risikolage. Plane deshalb feste Prüfungen ein.
Kontrolliere regelmäßig:
- Anmeldeprotokolle auf blockierte und unerwartet erfolgreiche Anmeldungen
- Änderungen an Richtlinien, Ausschlüssen und benannten Standorten
- Nutzung und Alarmierung der Notfallzugriffskonten
- privilegierte Rollen und deren MFA-Status
- alte Authentifizierungsversuche
- Ausnahmen mit abgelaufenem oder unklarem Zweck
- Auswirkungen neuer Anwendungen und Geräteklassen
Beziehe dabei auch Incident-Response-Prozesse ein. Wenn ein Konto kompromittiert wurde, musst du wissen, welche Sitzungen widerrufen, welche Tokens geprüft und welche Richtlinien temporär angepasst werden müssen. Eine strukturierte Vorbereitung dafür erläutern wir in Incident Response: was tun im Ernstfall.
Checkliste für deinen nächsten Review
- Es existieren mindestens zwei dokumentierte Notfallzugriffskonten.
- Notfallzugriffskonten sind überwacht und werden regelmäßig getestet.
- Für privilegierte Rollen ist MFA verbindlich.
- MFA für Benutzerkonten wurde mit Pilotgruppen und Protokollauswertung eingeführt.
- Alte Authentifizierung ist blockiert oder jede Restnutzung ist befristet dokumentiert.
- Ausnahmen sind konkret, genehmigt, zeitlich geprüft und einem Verantwortlichen zugeordnet.
- Richtlinien für Benutzeridentitäten und Workload Identities sind getrennt betrachtet.
- Änderungen an Conditional Access werden nachvollziehbar geprüft und dokumentiert.
Conditional Access entfaltet seinen Nutzen, wenn Regeln einfach genug bleiben, um sie sicher zu betreiben, und konsequent genug sind, um Kontoübernahmen zu erschweren. Beginne mit dem Schutz privilegierter Konten, halte Ausschlüsse eng und behandle Notfallzugriff als kontrollierten Sicherheitsmechanismus. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Für Unternehmen finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Für Unternehmen
-
 KI Microsoft-365-Backup einführen: Exchange, OneDrive, SharePoint und Teams zuverlässig sichern 8 Min. Lesezeit
-
 KI Microsoft 365 Copilot Datenzugriffe absichern: SharePoint-Berechtigungen und Oversharing prüfen 8 Min. Lesezeit
-
 KI Workload Identities in Microsoft Entra ID absichern: Service Principals, Managed Identities und Secrets kontrollieren 8 Min. Lesezeit