Awareness & Social Engineering
Helpdesk-MFA-Resets absichern: Social Engineering bei Passwort- und Gerätewechseln verhindern
Helpdesk-MFA-Resets absichern: So verhinderst du Social Engineering bei Passwort- und Gerätewechseln zuverlässig.
 KI-generiert
Montagmorgen, kurz vor einem wichtigen Kundentermin: Im Helpdesk klingelt das Telefon. Ein Anrufer stellt sich als Vertriebsleiter vor, kennt Name, Abteilung, Vorgesetzten und die letzte Dienstreise. Sein Smartphone sei verloren gegangen, der neue MFA-Authenticator noch nicht eingerichtet. Er brauche „nur schnell“ einen Reset, sonst verpasse er den Termin. Genau diese Situation nutzen Angreifer aus. Sie zielen nicht auf eine technische Schwachstelle, sondern auf Zeitdruck, Hilfsbereitschaft und unklare Prozesse im Support.
Ein Passwort- oder MFA-Reset kann einem Angreifer den vollständigen Zugang zu einem Benutzerkonto verschaffen. Hat er bereits das Passwort aus einem Phishing-Angriff, einer Datenpanne oder durch Passwortwiederverwendung, reicht oft die Änderung des zweiten Faktors. Bei privilegierten Konten kann daraus ein Angriff auf weitere Systeme, sensible Daten oder die gesamte Identitätsumgebung werden. Deshalb müssen Helpdesk, IT-Betrieb und Führungskräfte solche Anfragen als sicherheitskritische Vorgänge behandeln.
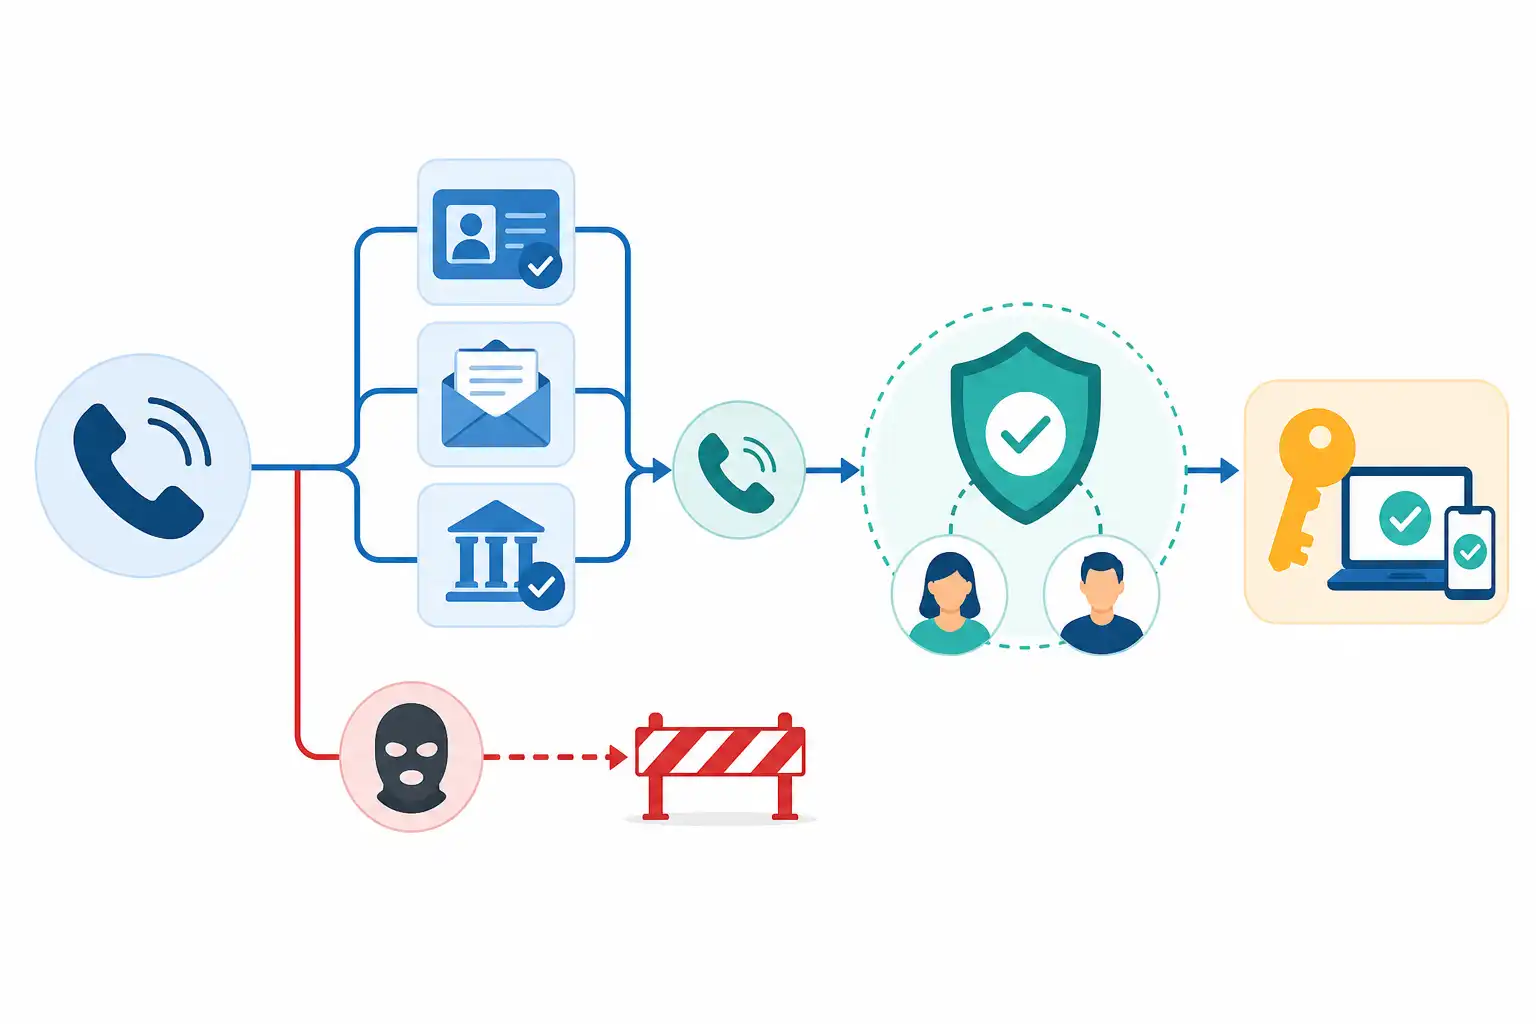
Infografik zu Helpdesk-MFA-Resets absichern: Social Engineering bei Passwort- und Gerätewechseln verhindern (KI-generiert).
Warum Helpdesks ein attraktives Ziel sind
Angreifer sammeln vor dem Anruf gezielt Informationen. Öffentliche Unternehmensseiten, berufliche Netzwerke, kompromittierte Adressdaten und Informationen aus früheren Phishing-Kampagnen liefern oft genug Material für eine glaubwürdige Geschichte. Sie kennen Durchwahlen, Projektbezeichnungen, Urlaubsvertretungen oder interne Begriffe. Das soll nicht beweisen, dass der Anrufer legitim ist, sondern den Helpdesk unter Druck setzen.
Besonders wirksam sind diese Methoden:
- Der Angreifer erzeugt Zeitdruck, etwa mit einer Reise, einer Präsentation oder einem angeblich blockierten Kundenauftrag.
- Er beruft sich auf Hierarchie und kündigt an, dass ein Vorgesetzter den Reset angeordnet habe.
- Er behauptet, das bisherige Gerät sei verloren, defekt oder im Ausland nicht erreichbar.
- Er nutzt persönliche Daten zur Identitätsvortäuschung.
- Er fordert einen Wechsel auf private Telefonnummern oder E-Mail-Adressen.
- Er bittet darum, Sicherheitsregeln „ausnahmsweise“ zu umgehen.
- Er ruft mehrfach an, bis eine Person ohne ausreichende Prüfung hilft.
Zunehmend kommen auch synthetische Stimmen hinzu. Eine Deepfake-Stimme kann vertraut wirken, ersetzt aber niemals einen belastbaren Identitätsnachweis. Welche organisatorischen Schutzmaßnahmen gegen solche Manipulationen helfen, erläutern wir auch in unserem Beitrag zu Deepfake-Anrufen im Unternehmen erkennen und abwehren.
MFA-Reset, Passwort-Reset und Gerätewechsel unterscheiden
Nicht jede Supportanfrage hat das gleiche Risiko. Für einen sicheren Prozess musst du klar trennen, welche Änderung beantragt wird und welche Folgen sie hat.
| Vorgang | Sicherheitsrisiko | Erforderliche Prüfung |
|---|---|---|
| Passwort zurücksetzen | Hoch, besonders bei bekannten Konten | Identität über unabhängigen Kanal prüfen |
| MFA-Methode entfernen oder ersetzen | Sehr hoch, kann zweiten Faktor aushebeln | Strenge Identitätsprüfung, Freigabe und Protokollierung |
| Neues Gerät registrieren | Hoch, besonders bei sofortiger Aktivierung | Bestehenden Faktor oder sicheren Registrierungsprozess verlangen |
| Telefonnummer ändern | Sehr hoch bei SMS- oder Telefon-MFA | Rückruf an hinterlegte Nummer und Vier-Augen-Prüfung |
| Konto entsperren | Mittel bis hoch | Ursache prüfen, keine Anmeldung auf unüblichen Wegen ermöglichen |
| Privilegiertes Konto wiederherstellen | Kritisch | Getrennter Prozess, mehrere Freigaben, Eskalation an Security oder IAM |
Ein verlorenes Gerät ist kein Beweis für eine Identität. Gerade dann darf der Prozess nicht schwächer werden. Der legitime Mitarbeitende hat möglicherweise noch eine registrierte Authenticator-App auf einem Zweitgerät, einen Sicherheitsschlüssel oder Zugriff auf einen zuvor festgelegten Wiederherstellungsweg. Fehlt jeder verlässliche Faktor, ist eine persönliche oder besonders streng geprüfte Identitätsfeststellung erforderlich.
Der sichere Prüfprozess für den Helpdesk
Der wichtigste Grundsatz lautet: Vertraue nicht dem Kommunikationskanal, über den die Anfrage eingeht. Wer den Support anruft, darf nicht selbst bestimmen, wie die Identität bestätigt wird.
Ein praxistauglicher Ablauf kann so aussehen:
-
Anfrage erfassen
Der Helpdesk dokumentiert Zeitpunkt, betroffene Identität, beantragte Änderung, genutzten Kontaktweg und die vom Anrufer genannte Begründung. Auch auffällige Formulierungen, Zeitdruck oder der Wunsch nach einer Ausnahme gehören ins Ticket. -
Risiko einstufen
Ein reiner Hinweis zur Bedienung einer App ist etwas anderes als das Entfernen aller MFA-Methoden. Bei MFA-Resets, Änderungen von Telefonnummern, neuen Geräten und privilegierten Konten gilt stets ein erhöhter Prüfstatus. -
Identität über einen unabhängigen Weg bestätigen
Rufe ausschließlich über eine im Verzeichnis hinterlegte dienstliche Nummer zurück. Nutze keine Nummer, die der Anrufer nennt, und keine Kontaktdaten aus einer E-Mail-Signatur. Falls möglich, fordere eine Bestätigung über ein bereits registriertes, verwaltetes Gerät oder einen vorhandenen starken Faktor an. -
Freigabe einholen
Bei risikoreichen Änderungen bestätigt eine zweite berechtigte Person den Vorgang. Das kann ein zweiter Helpdesk-Mitarbeitender, die zuständige Führungskraft über einen verifizierten Kanal oder das IAM-Team sein. Die Freigabe muss im Ticket nachvollziehbar sein. -
Änderung minimal durchführen
Entferne nicht pauschal alle Faktoren. Richte nur die notwendige Wiederherstellung ein, begrenze sie zeitlich und vermeide dauerhafte Ausnahmen. Wenn das Identitätssystem es unterstützt, fordere eine erneute MFA-Registrierung bei der nächsten Anmeldung. -
Betroffene Person informieren
Versende nach der Änderung eine Benachrichtigung an bekannte dienstliche Kontaktwege. So kann ein echter Kontoinhaber einen unberechtigten Reset schnell melden. -
Vorgang nachkontrollieren
Prüfe bei auffälligen Fällen die Anmeldeprotokolle, neue Geräte, ungewöhnliche Standorte und Änderungen an Wiederherstellungsdaten. Der Reset selbst kann Teil eines laufenden Kontoübernahmeversuchs sein.
Sichere Rückrufwege konsequent umsetzen
Rückrufe sind nur dann wirksam, wenn die Kontaktquelle vertrauenswürdig ist. Die zentrale Regel lautet: Der Helpdesk verwendet ausschließlich bereits hinterlegte Daten aus einem gepflegten Identitäts- oder HR-System.
Ungeeignet sind:
- Telefonnummern, die der Anrufer während des Gesprächs nennt
- Kontaktdaten aus weitergeleiteten E-Mails
- private Adressen, die nicht vorab als Wiederherstellungsweg genehmigt wurden
- Messenger-Nachrichten ohne gesicherte Identitätsprüfung
- Rückrufe an Nummern, die über eine angebliche Assistenz oder einen Kollegen vermittelt werden
Für Mitarbeitende ohne erreichbare Unternehmensnummer braucht es einen vorab definierten Ausnahmeprozess. Dieser kann beispielsweise eine persönliche Identitätsprüfung an einem Unternehmensstandort, die Bestätigung durch zwei bekannte Führungskräfte über getrennte Kanäle oder einen zuvor registrierten Hardware-Sicherheitsschlüssel vorsehen. Wichtig ist: Die Ausnahme wird geplant und dokumentiert, nicht spontan am Telefon erfunden.
Vier-Augen-Prinzip ohne Scheinsicherheit
Das Vier-Augen-Prinzip hilft nur, wenn beide Personen unabhängig prüfen. Es reicht nicht, wenn ein Kollege lediglich auf „Freigeben“ klickt, weil der Anrufer dringend klingt. Die zweite Person muss sehen können, wer die Identitätsprüfung durchgeführt hat, welche Nachweise vorliegen und warum ein Reset notwendig ist.
Definiere klare Auslöser für verpflichtende Freigaben:
- Entfernen oder Zurücksetzen aller MFA-Methoden
- Änderungen an Wiederherstellungs-Telefonnummern oder E-Mail-Adressen
- Reset für Administrator-, Finanz-, Personal- oder Führungskonten
- Anfrage außerhalb üblicher Servicezeiten
- Auffällige Anrufmuster, etwa mehrere Kontakte zu verschiedenen Support-Mitarbeitenden
- Abweichung vom festgelegten Rückrufprozess
Für besonders privilegierte Konten sollte der normale Helpdesk keine direkten MFA-Resets durchführen. Diese Fälle gehören in einen getrennten, streng kontrollierten IAM- oder Security-Prozess.
Microsoft Entra ID und ähnliche Systeme technisch absichern
Organisatorische Regeln müssen durch technische Kontrollen ergänzt werden. In Microsoft Entra ID solltest du Rollen für Helpdesk-Aufgaben nach dem Prinzip minimaler Rechte vergeben. Nicht jede Supportrolle benötigt die Berechtigung, starke Authentifizierungsmethoden zu entfernen oder Administratorkonten zurückzusetzen.
Prüfe insbesondere diese Maßnahmen:
- Trenne Helpdesk-Rollen von administrativen Rollen für Identitäts- und Sicherheitsrichtlinien.
- Begrenze, welche Konten ein Helpdesk bearbeiten darf.
- Aktiviere Audit-Protokolle für Passwort-Resets, Änderungen von Authentifizierungsmethoden und Rollenänderungen.
- Leite kritische Ereignisse an Monitoring oder SIEM weiter und definiere Alarme für ungewöhnliche Reset-Serien.
- Schütze administrative Zugänge selbst mit phishing-resistenter MFA.
- Nutze Conditional-Access-Richtlinien, um riskante Anmeldungen und unverwaltete Geräte strenger zu behandeln.
- Plane Notfallkonten getrennt, überwacht und nur für dokumentierte Ausnahmefälle.
Wie du Regeln, Ausschlüsse und Notfallzugriffe sinnvoll strukturierst, zeigen wir in unserem Beitrag Microsoft Entra Conditional Access sicher einrichten: Baselines, Ausnahmen und Notfallzugriff. Auch Passkeys im Unternehmen einführen: Phishing-resistente Anmeldung mit Microsoft Entra ID ist relevant, weil phishing-resistente Verfahren die Abhängigkeit von leicht angreifbaren Bestätigungswegen reduzieren können.
Achte außerdem darauf, dass Mitarbeitende nicht durch betrügerische Gerätecode-Anmeldungen oder Consent-Anfragen zum Mitwirken an der Kontoübernahme verleitet werden. Hintergründe und Gegenmaßnahmen findest du in unserem Artikel zu Device-Code-Phishing in Microsoft 365 erkennen und verhindern.
Mitarbeitende trainieren, ohne sie zu überfordern
Helpdesk-Mitarbeitende brauchen konkrete Entscheidungshilfen statt allgemeiner Warnungen. Trainiere typische Gesprächsverläufe mit Rollenspielen: ein angeblicher Geschäftsführer, eine verärgerte Führungskraft, ein Mitarbeitender auf Dienstreise oder ein Anrufer mit überzeugender Deepfake-Stimme. Das Ziel ist nicht Misstrauen gegenüber allen Anfragenden, sondern konsequentes Arbeiten nach Prozess.
Eine gute Formulierung für den Support lautet: „Ich verstehe die Dringlichkeit. Für den Schutz deines Kontos führe ich die Identitätsprüfung über unseren festgelegten Rückrufweg durch.“ Damit wird die Regel nicht als persönliche Ablehnung dargestellt, sondern als Schutz für die betroffene Person.
Zusätzlich brauchen alle Mitarbeitenden klare Meldewege für unerwartete Benachrichtigungen zu MFA-Änderungen. Wer plötzlich eine Nachricht über einen Reset erhält, den er nicht angefordert hat, muss dies sofort melden können. Weitere Grundlagen für belastbare Verhaltensregeln findest du in unserem Beitrag Security Awareness im Team aufbauen.
Checkliste für deinen Helpdesk
- Es gibt einen schriftlichen Prozess für Passwort-, MFA- und Geräte-Resets.
- Rückrufe erfolgen nur über intern hinterlegte, vertrauenswürdige Kontaktdaten.
- Der Helpdesk akzeptiert keine vom Anrufer vorgegebenen Ersatzkanäle.
- Kritische Resets benötigen eine unabhängige zweite Freigabe.
- Privilegierte Konten haben einen getrennten Wiederherstellungsprozess.
- Alle Änderungen an MFA-Methoden werden revisionssicher protokolliert.
- Sicherheitsverantwortliche erhalten Alarme bei auffälligen Reset-Mustern.
- Mitarbeitende werden über Reset-Benachrichtigungen und Meldewege informiert.
- Der Prozess wird regelmäßig anhand realistischer Social-Engineering-Szenarien geübt.
Helpdesk-MFA-Resets sind kein Routinevorgang, sondern eine Entscheidung über digitalen Identitätszugang. Wenn Rückrufwege, Freigaben, technische Rechte und Eskalationen klar festgelegt sind, bleibt auch ein überzeugender Anruf nur das, was er sein sollte: eine Anfrage, die erst nach belastbarer Prüfung bearbeitet wird. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Awareness finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen